
معاہدوں، بلوں، طبی رپورٹوں، اور اسکین شدہ شناختی دستاویزات کو اکثر پی ڈی ایف فائلوں میں تبدیل کیا جاتا ہے۔ اور اگر ان میں سے کوئی غلط ان باکس یا مشترکہ ڈرائیو میں ہے تو کوئی بھی اسے کھول سکتا ہے۔
پاس ورڈ شامل کرنے سے مسئلہ حل ہوجاتا ہے۔ محفوظ شدہ پی ڈی ایفز کو انکرپٹ کیا جاتا ہے، اس لیے فائل کو اس وقت تک پڑھا نہیں جا سکتا جب تک کہ کوئی صحیح پاس ورڈ داخل نہ کرے۔
زیادہ تر آن لائن ٹولز جو ایسا کرتے ہیں آپ سے پہلے اپنی دستاویزات اپ لوڈ کرنے کو کہیں گے۔ لیکن یہ عجیب بات ہے جب بات ان فائلوں کی ہو جسے آپ نجی رکھنا چاہتے ہیں۔
اس ٹیوٹوریل میں، ہم جاوا اسکرپٹ کا استعمال کرتے ہوئے براؤزر پر مبنی پی ڈی ایف پاس ورڈ پروٹیکٹر بناتے ہیں۔ PDF를 열고, 비밀번호를 선택하고, 사람들이 인쇄, 복사 또는 편집할 수 있맬엥 결정하고, AES-256으로 파일을 암호화하고, 결과를 확인하고, 다운로드하게 فائلیں آپ کے براؤزر کو کبھی نہیں چھوڑتی ہیں۔
دلچسپ بات یہ ہے کہ PDF-lib، سب سے زیادہ استعمال ہونے والی JavaScript PDF لائبریری، PDFs کو خفیہ نہیں کر سکتی۔ لہذا، آپ پی ڈی ایف 2.0 تفصیلات کے بعد، ویب کریپٹو API کا استعمال کرتے ہوئے اپنی ذاتی خفیہ کاری لکھیں گے۔ 예상한 것보다 코드가 적습니다(약 150줄)۔
میں نے یہ ٹول ایک آل ان ون ٹول بننے کے لیے بنایا ہے جو پی ڈی ایف پروٹیکشن ٹول کے طور پر چلتا ہے۔ یہ مضمون آپ کو ایک آسان ورژن کے بارے میں بتاتا ہے جسے تین فائلوں کے ساتھ بنایا جا سکتا ہے۔
완성된 도구를 사용하면 버튼을 클릭하거나 페이지에 파일을 놓아 PDF 를 싘열 آپ فائل کو کھولنے کے لیے مطلوبہ پاس ورڈ درج کر سکتے ہیں۔ 선택적으로 권한에 대한 두 번째 비밀번호를 입력할 수도 있습니다. 사람들이 텍스트와 이미지를 인쇄، 복사하거나 파일을 편집할 냠 수 있 는지 여 수도 있습니다.
ان سب کے ذریعے، آپ کی اصل فائلیں کبھی تبدیل نہیں ہوتی ہیں اور ہمارے سرورز کو کچھ بھی نہیں بھیجا جاتا ہے۔
پی ڈی ایف انکرپشن کیسے کام کرتی ہے۔
کوڈ لکھنے سے پہلے، یہ جاننا مفید ہے کہ ایک محفوظ پی ڈی ایف اندر سے کیسا لگتا ہے۔ 사양을 읽을 필요는 없지만 이러한 다섯 가지 아이디어를 통해 기사의 맀맀띄 쉽게 따라갈 수 있습니다.
1. مواد کو خفیہ کیا گیا ہے، لیکن ساخت نہیں ہے۔
PDF는 사전, 배열, 숫자, 이름, 문자열 및 스트림 (스트림은 페이지 또는 이미지츘 같은 데이터 블록입니다) 등 번호가 매겨진 개체의 목록입니다. پی ڈی ایف محفوظ ہوجانے کے بعد، سبھی تار اور ہر نالہ یہ انکرپٹڈ ہے۔ 숫자, 이름 및 개체가 서로 가리키는 방식은 읽기 쉬운 상태로 PDF 유지되므로 계속해서 파일 주위에서 길을 찾을 수 있습니다.
2. ایک بے ترتیب کلید کے ساتھ ہر چیز کو خفیہ کریں۔
یہ ٹول بے ترتیب 256 بٹ فائل کیز تیار کرتا ہے اور AES کا استعمال کرتے ہوئے تمام تاروں اور اسٹریمز کو خفیہ کرتا ہے۔ 비밀번호는 열쇠가 아닙니다.
파일에는 각 비밀번호의 해시와 리더가 입력한 비밀번호가 비밀번호가 올바른지 확의 값으로 암호화된 파일 키가 두 번 저장됩니다. یہ قدر کرپٹو لغت میں ہے، اور فائل کا ٹریلر اس کی طرف اشارہ کرتا ہے: /Encrypt.
4. دو پاس ورڈ ہیں۔
- کہ (اوپن پاس ورڈ) فائل کو کھولنے کے لیے درکار ہے۔
- کہ اور
/P. اچھے پی ڈی ایف قارئین اس کی پیروی کریں گے، لیکن جو پروگرام اسے نظر انداز کرتے ہیں وہ اب بھی فائل کو کھولنے کے بعد اسے پرنٹ یا کاپی کر سکیں گے۔ عوامی پاس ورڈ وہ ہے جو درحقیقت آپ کے مواد کی حفاظت کرتا ہے۔
پی ڈی ایف نے کئی سالوں میں خفیہ کاری کے کئی طریقے استعمال کیے ہیں۔
| طریقہ | نظر ثانی | صورت حال |
|---|---|---|
| R2~R4 | ||
| R4 | ||
| R6 |
یہ ٹول . یہ سب سے طاقتور آپشن ہے اور بنانے میں آسان ہے کیونکہ تمام اشیاء ایک ہی کیز استعمال کرتی ہیں۔
آئیے بہاؤ پر ایک نظر ڈالیں۔
پروجیکٹ کی ترتیبات
پروجیکٹ تین فائلوں پر مشتمل ہے اور اس میں کوئی تعمیراتی مراحل نہیں ہیں۔
pdf-protector/
├── index.html
├── style.css
└── script.js
Web Crypto API صرف ایک محفوظ سیاق و سباق میں کام کرتا ہے، لہذا ایک صفحہ کھولیں یہاں سے: https:// http://localhost. جب میں اسے کھولتا ہوں۔ index.html اور file:// سڑک یا میدان؟ http:// پتہ، crypto.subtle ہے undefined.
مقامی سرور حاصل کرنے کا سب سے آسان طریقہ یہ ہے:
npx serve .
http://localhost:3000.
لائبریریاں اور براؤزر APIs کا استعمال کیا گیا۔
PDF-lib پی ڈی ایف کو تبدیل کرنے والی اشیاء کے طور پر پڑھیں اور دوبارہ لکھیں۔ یہ انکرپشن کو سپورٹ نہیں کرتا ہے، لہذا آپ کو وہ حصہ اپنے لیے بنانا ہوگا۔
PDF.js 3.11.174 موزیلا پی ڈی ایف 리더입니다. ایک محفوظ فائل کو اصلی قاری کی طرح کھولنے کے لیے اس کا استعمال کریں اور دیکھیں کہ آیا یہ کام کرتا ہے۔
کہ ویب انکرپشن API یہ تمام جدید براؤزرز میں بنایا گیا ہے۔ AES انکرپشن، SHA-256/384/512 ہیشز، اور محفوظ بے ترتیب نمبر فراہم کرتا ہے۔ اسے کبھی استعمال نہ کریں۔ Math.random() چابیاں کے لیے۔
دونوں لائبریریاں CDN سے بھری ہوئی ہیں۔ index.html:
ایک HTML لے آؤٹ بنائیں
صفحہ تین حصوں پر مشتمل ہے: ایک اپ لوڈ ایریا، پاس ورڈز اور اجازتوں کے ساتھ سیٹنگ پینل، اور نتائج کا پینل۔ ترتیبات اور نتائج کا پینل چھپنا شروع ہو جائے گا۔
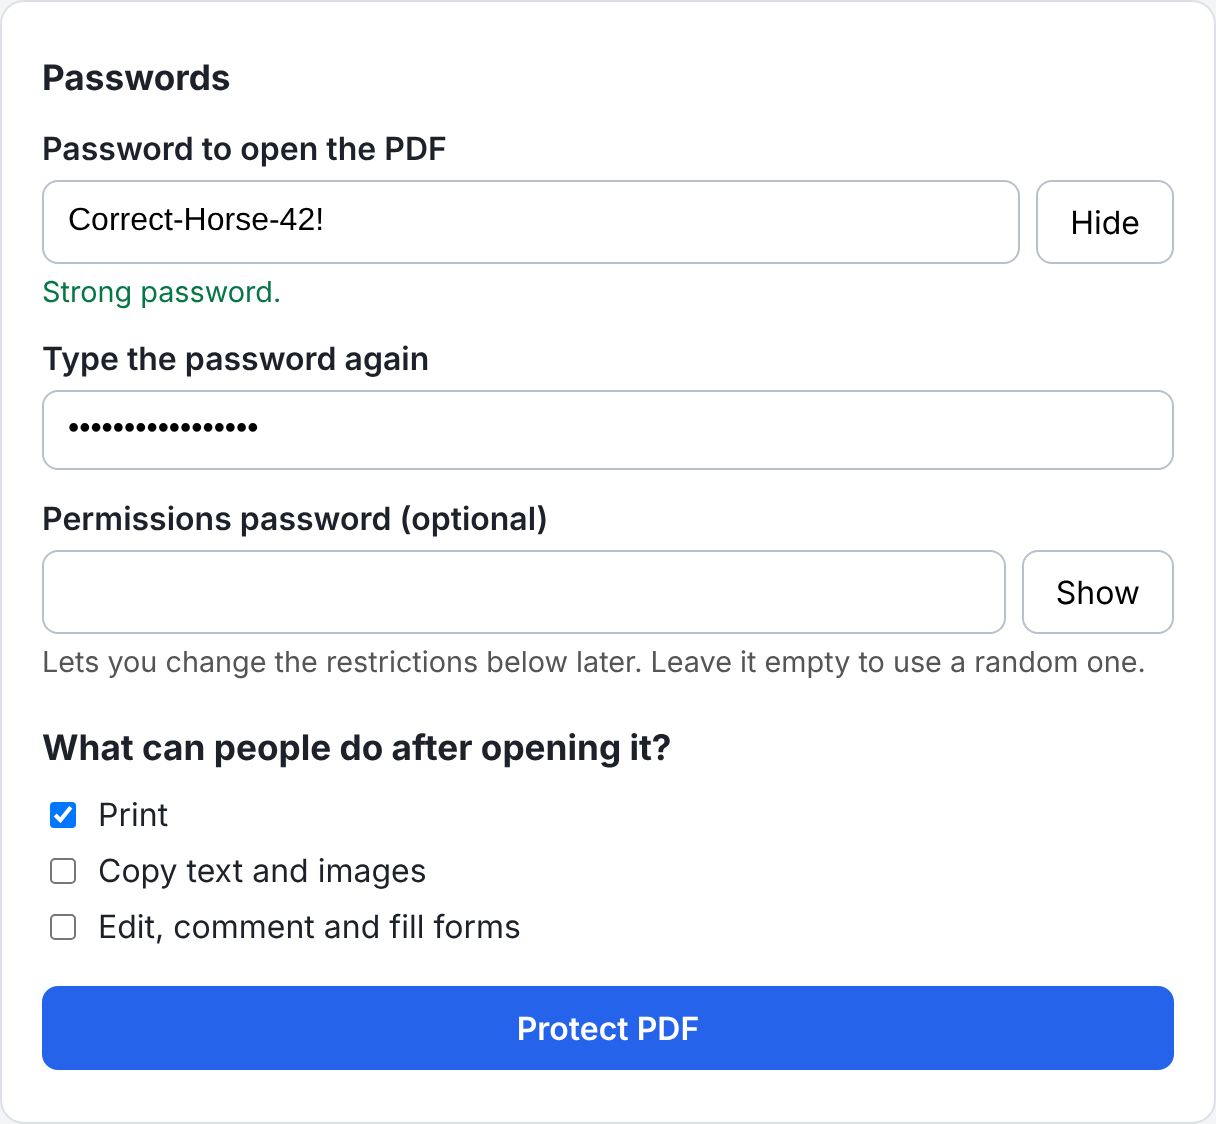
Drop a PDF here or
Passwords
Use at least 8 characters.
Lets you change the restrictions below later. Leave it empty to use a random one.
What can people do after opening it?
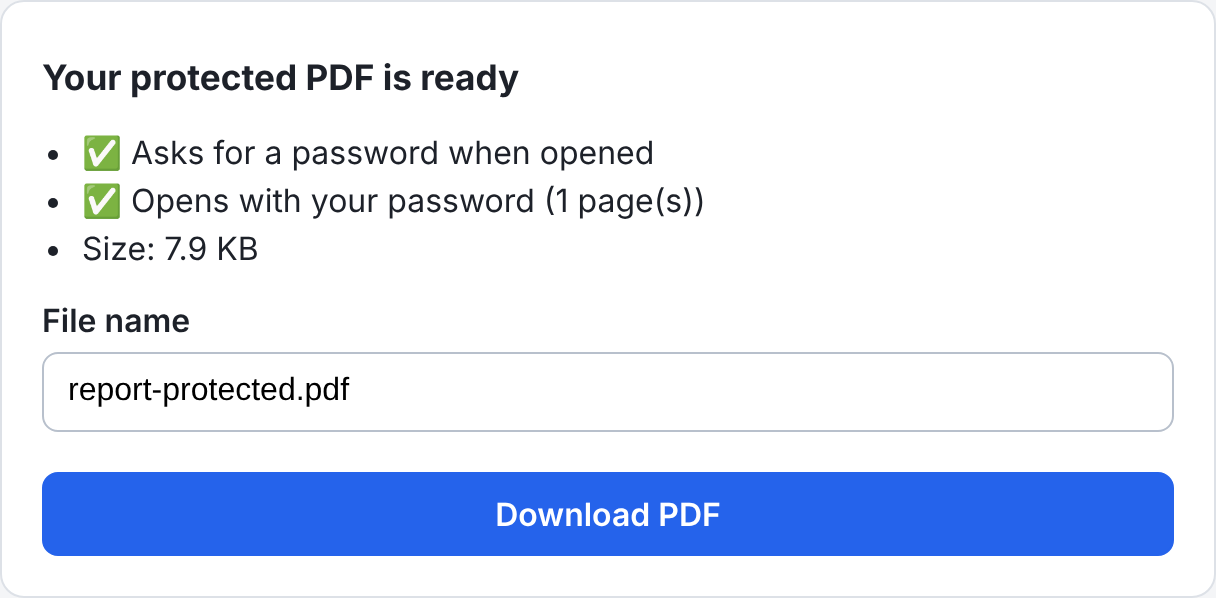
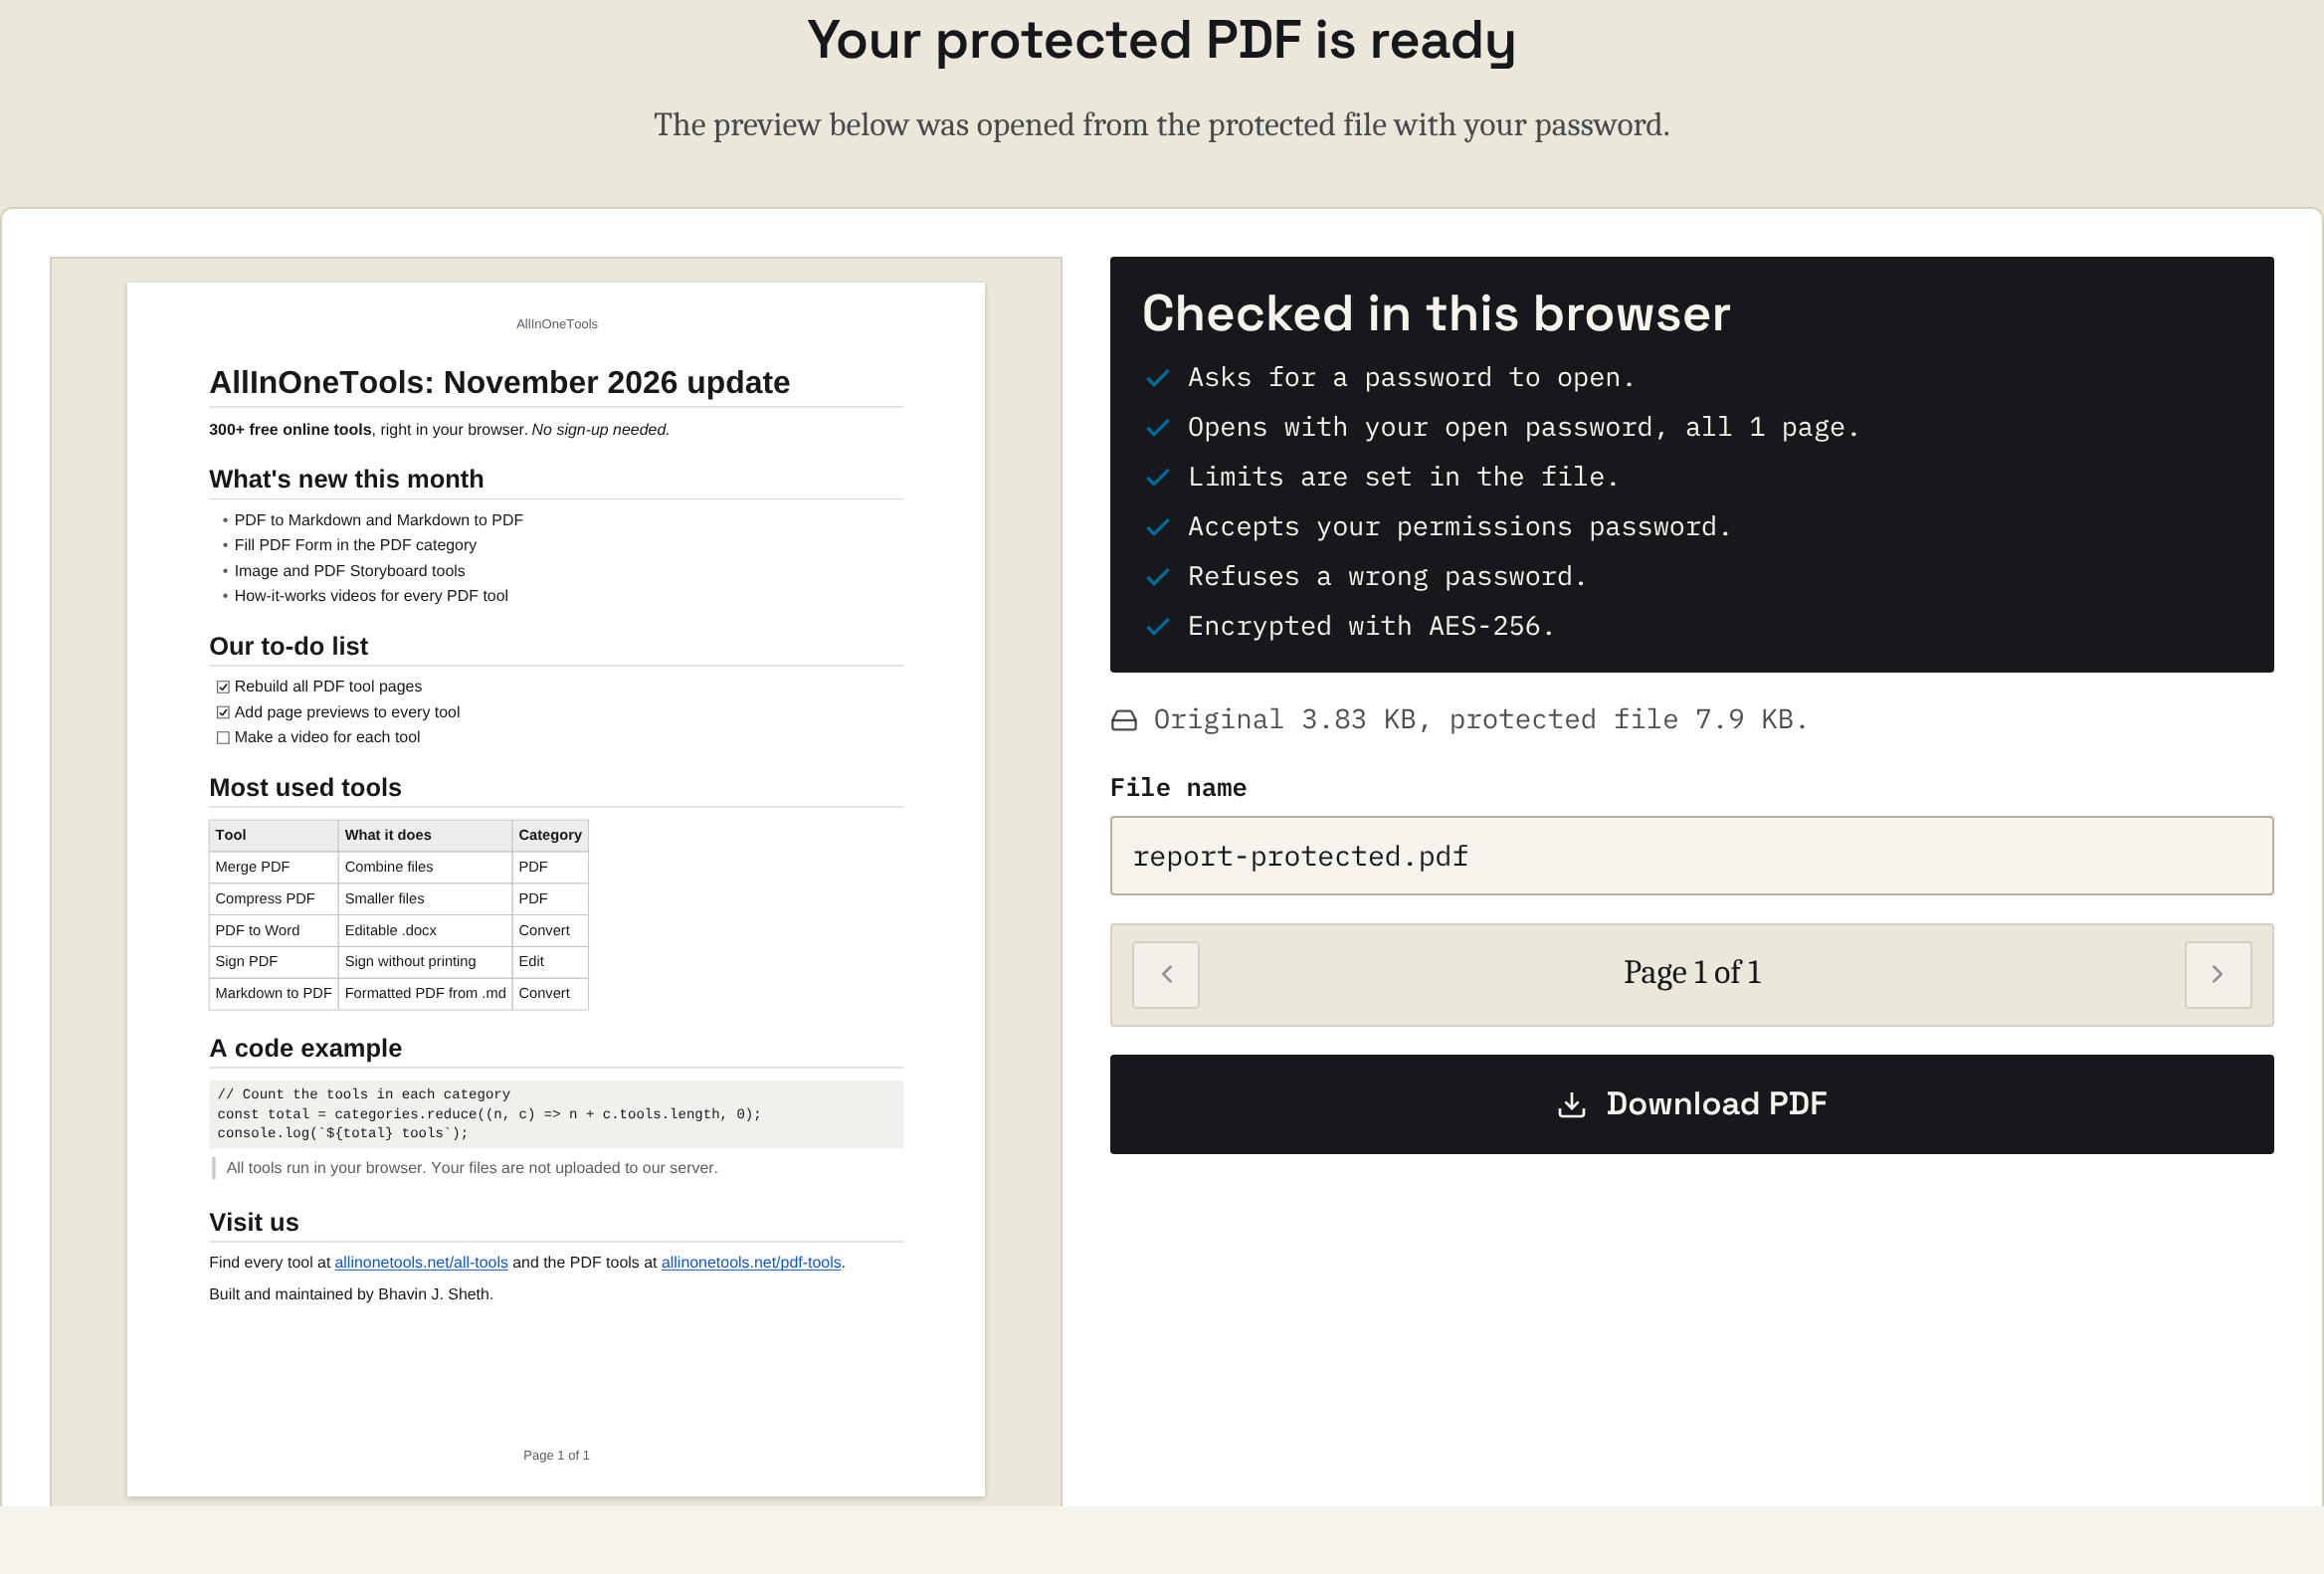
Your protected PDF is ready
یہاں پر توجہ دینے کے قابل چند تفصیلات ہیں۔
- پاس ورڈ کے اندراج کو فعال کریں۔
autocomplete="new-password" - اسٹیٹس لائن استعمال کرتی ہے:
aria-live="polite" - فائل ان پٹ پوشیدہ ہے۔ یہ ایک باقاعدہ بٹن کے طور پر کھلتا ہے، جس سے اسٹائلنگ آسان ہوتی ہے۔
سی ایس ایس عمومی ترتیب اور رنگ ہے اس لیے یہاں اس کا احاطہ نہیں کیا جائے گا۔ 데모 파일에서 복사할 수 있습니다.
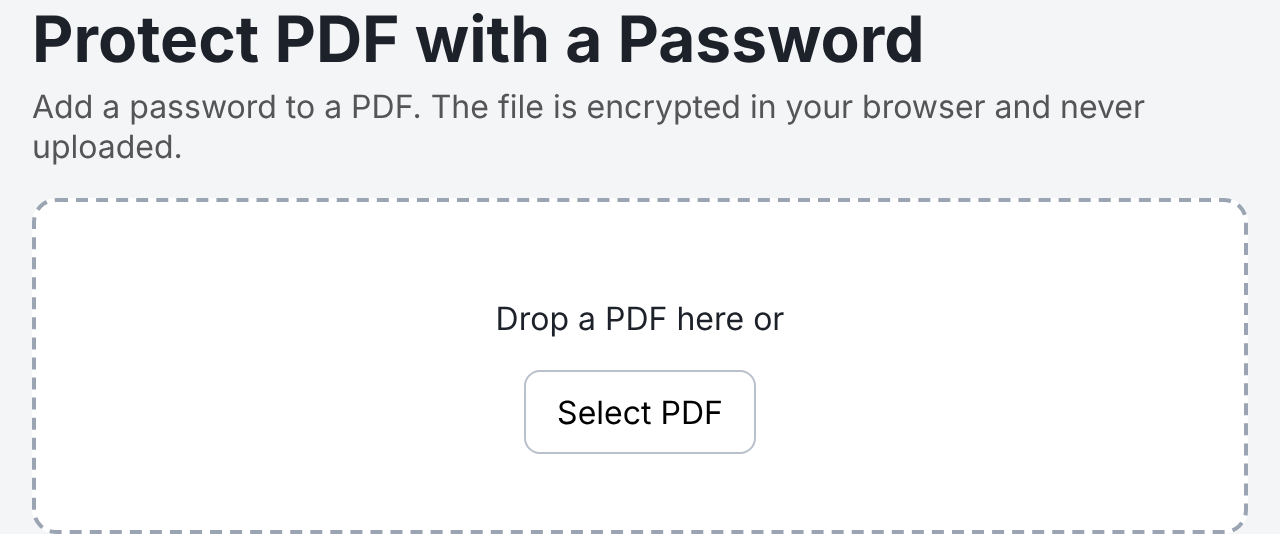
پی ڈی ایف کھولیں۔
سب سے پہلے script.js
// ---------- Setup ----------
const { PDFDocument, PDFName, PDFNumber, PDFBool, PDFHexString, PDFString,
  PDFDict, PDFArray, PDFRawStream } = PDFLib;

pdfjsLib.GlobalWorkerOptions.workerSrc="https://cdnjs.cloudflare.com/ajax/libs/pdf.js/3.11.174/pdf.worker.min.js";

const state = {
  file: null,     // the File the user picked
  bytes: null,    // its contents as a Uint8Array
  pages: 0,
  result: null    // the protected PDF as a Uint8Array
};

const $ = (id) => document.getElementById(id);
const uploadArea = $('uploadArea');
const fileInput = $('fileInput');
const fileInfo = $('fileInfo');
const settings = $('settings');
const openPw = $('openPw');
const openPw2 = $('openPw2');
const ownerPw = $('ownerPw');
const strength = $('strength');
const protectBtn = $('protectBtn');
const statusText = $('status');
const result = $('result');
const checks = $('checks');
const fileName = $('fileName');
const downloadBtn = $('downloadBtn');
صارفین فائلوں کو منتخب کرنے یا انہیں اپ لوڈ ایریا میں چھوڑنے کے لیے بٹنوں کا استعمال کر سکتے ہیں۔
// ---------- Opening the PDF ----------
$('selectBtn').addEventListener('click', () => fileInput.click());
fileInput.addEventListener('change', () => {
  if (fileInput.files[0]) loadFile(fileInput.files[0]);
  fileInput.value="";
});

uploadArea.addEventListener('dragover', (e) => {
  e.preventDefault();
  uploadArea.classList.add('dragover');
});
uploadArea.addEventListener('dragleave', () => uploadArea.classList.remove('dragover'));
uploadArea.addEventListener('drop', (e) => {
  e.preventDefault();
  uploadArea.classList.remove('dragover');
  if (e.dataTransfer.files[0]) loadFile(e.dataTransfer.files[0]);
});
ماحول fileInput.value="" فائل کو پڑھنے کے بعد، صارف اسی فائل کو دوبارہ منتخب کرسکتا ہے۔
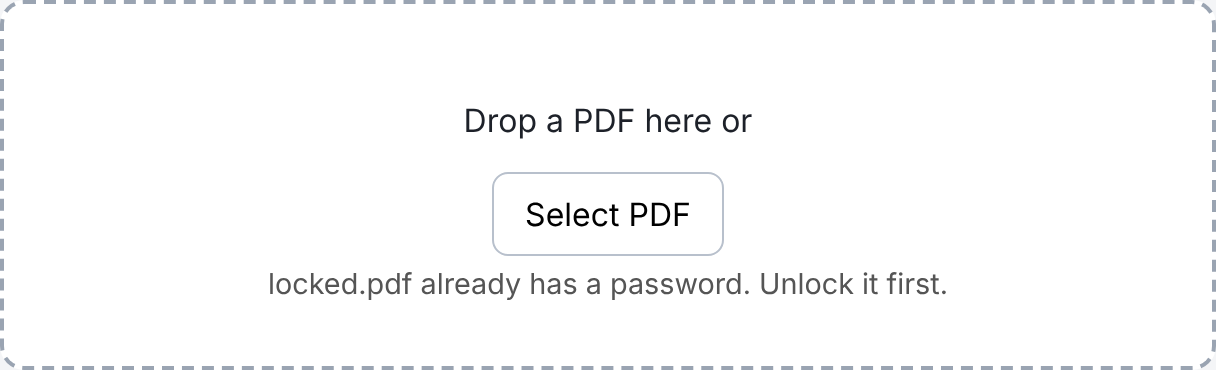
loadFile Uint8ArrayPDF-lib کا استعمال کرتے ہوئے لوڈ کرنے کی کوشش۔
async function loadFile(file) {
  const isPdf = file.type === 'application/pdf' || /.pdf$/i.test(file.name);
  if (!isPdf) {
    fileInfo.textContent = `${file.name} is not a PDF.`;
    return;
  }

  const bytes = new Uint8Array(await file.arrayBuffer());
  try {
    const doc = await PDFDocument.load(bytes, { updateMetadata: false });
    state.file = file;
    state.bytes = bytes;
    state.pages = doc.getPageCount();
  } catch (err) {
    fileInfo.textContent = /encrypted/i.test(err.message)
      ? `${file.name} already has a password. Unlock it first.`
      : `${file.name} could not be read. The file may be damaged.`;
    return;
  }

  fileInfo.textContent = `${file.name}: ${state.pages} page(s), ${formatSize(file.size)}`;
  settings.hidden = false;
  result.hidden = true;
  openPw.focus();
}

function formatSize(n) {
  if (n < 1024) return n + ' B';
  if (n < 1024 * 1024) return (n / 1024).toFixed(1) + ' KB';
  return (n / 1024 / 1024).toFixed(1) + ' MB';
}
فائل کو یہاں لوڈ کرنے سے دو چیزیں ہوتی ہیں: یہ صفحات کی تعداد کو شمار کرتا ہے اور ان فائلوں کو کیپچر کرتا ہے جن کے پاس پہلے سے پاس ورڈز ہیں، جنہیں آپ بعد میں نتائج کو چیک کرنے کے لیے استعمال کریں گے۔ PDF-lib는 메시지에 "암호화된"이 포함된 오류를 발생시키므로 도구는 사용잗는 사용잗전 잠금 해제하라고 지시할 수 있습니다.
کہ updateMetadata: false 여기서 옵션이 중요합니다. پہلے سے طے شدہ طور پر، PDF-lib فائل کے پروڈیوسر اور ترمیم کی تاریخ کو تبدیل کرتا ہے جب یہ دستاویز لوڈ کرتا ہے۔ 문서의 세부 정보를 다시 작성하는 것이 아니라 비밀번호만 비밀번호만 붔가하려닰 것이
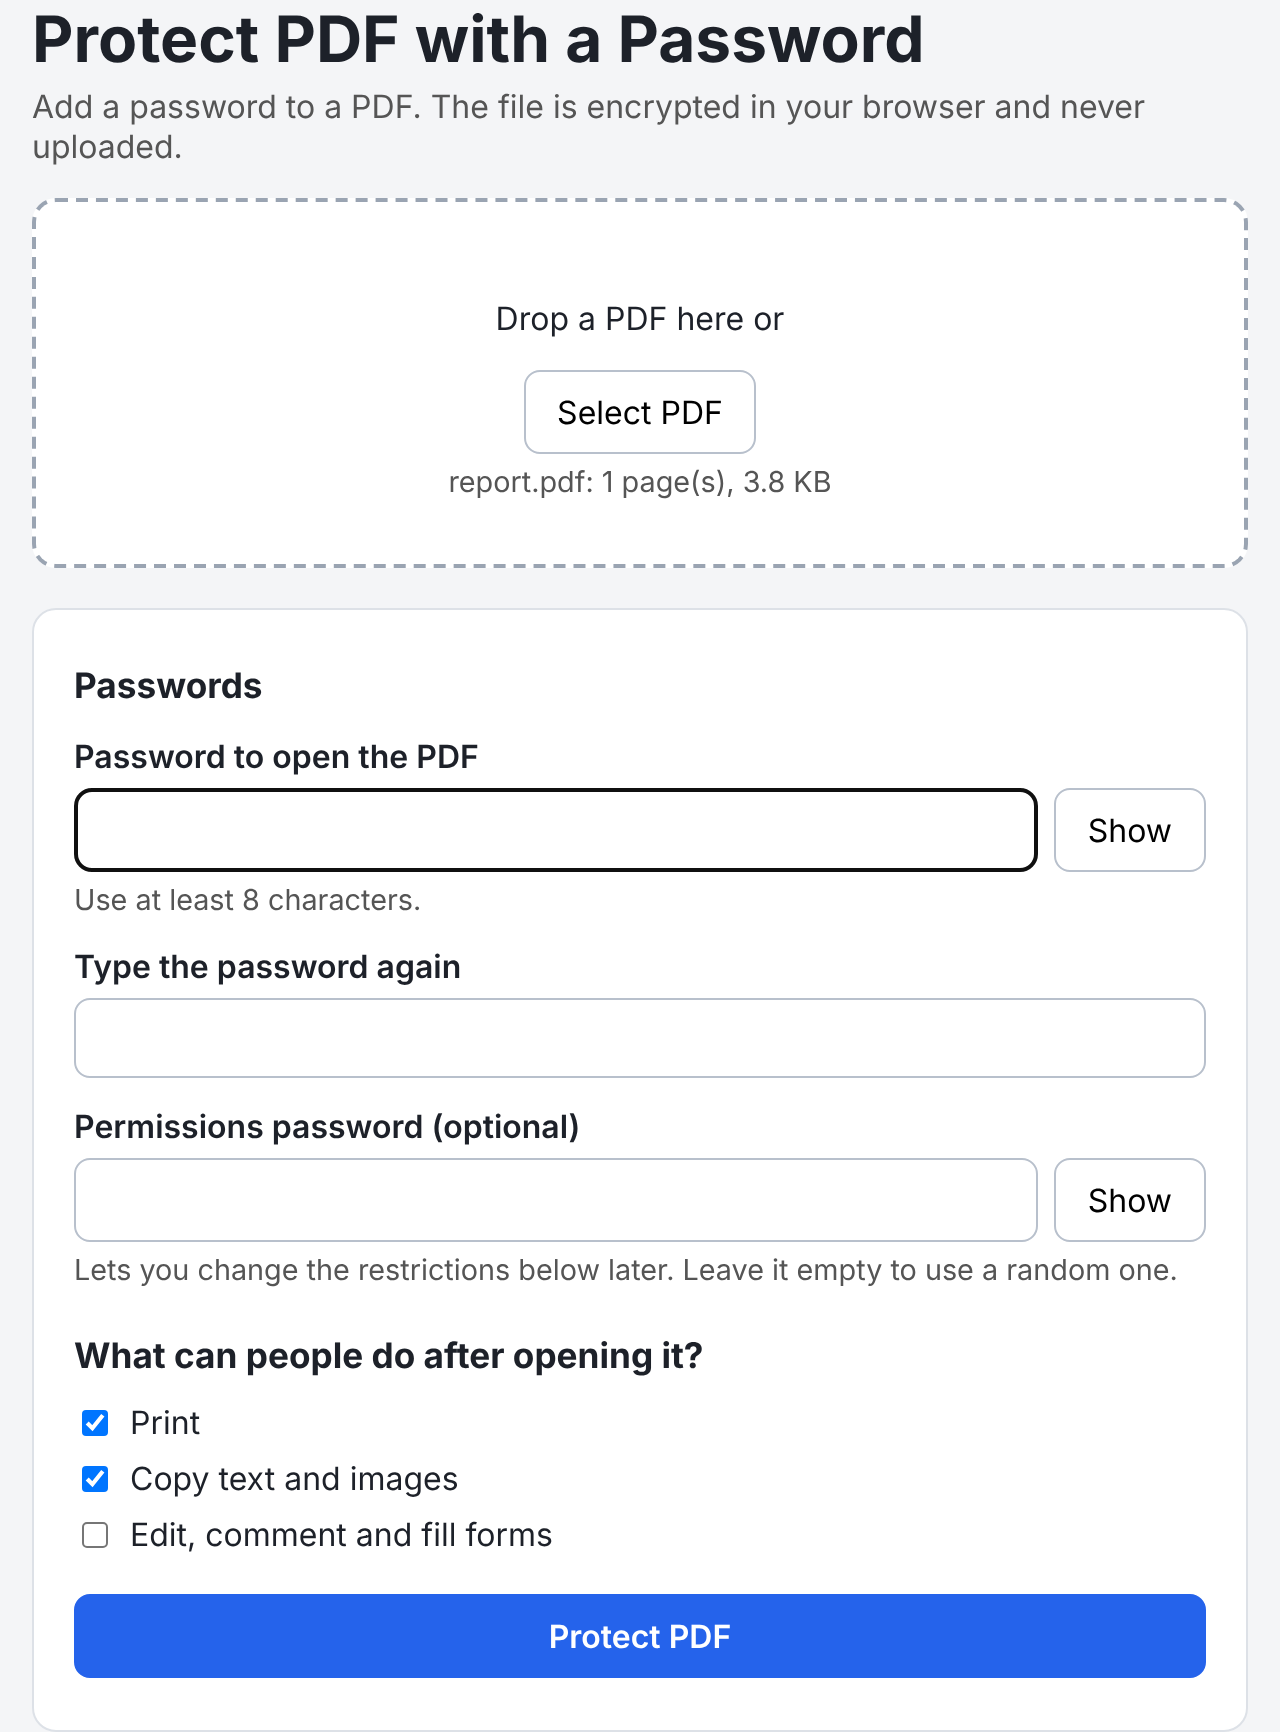
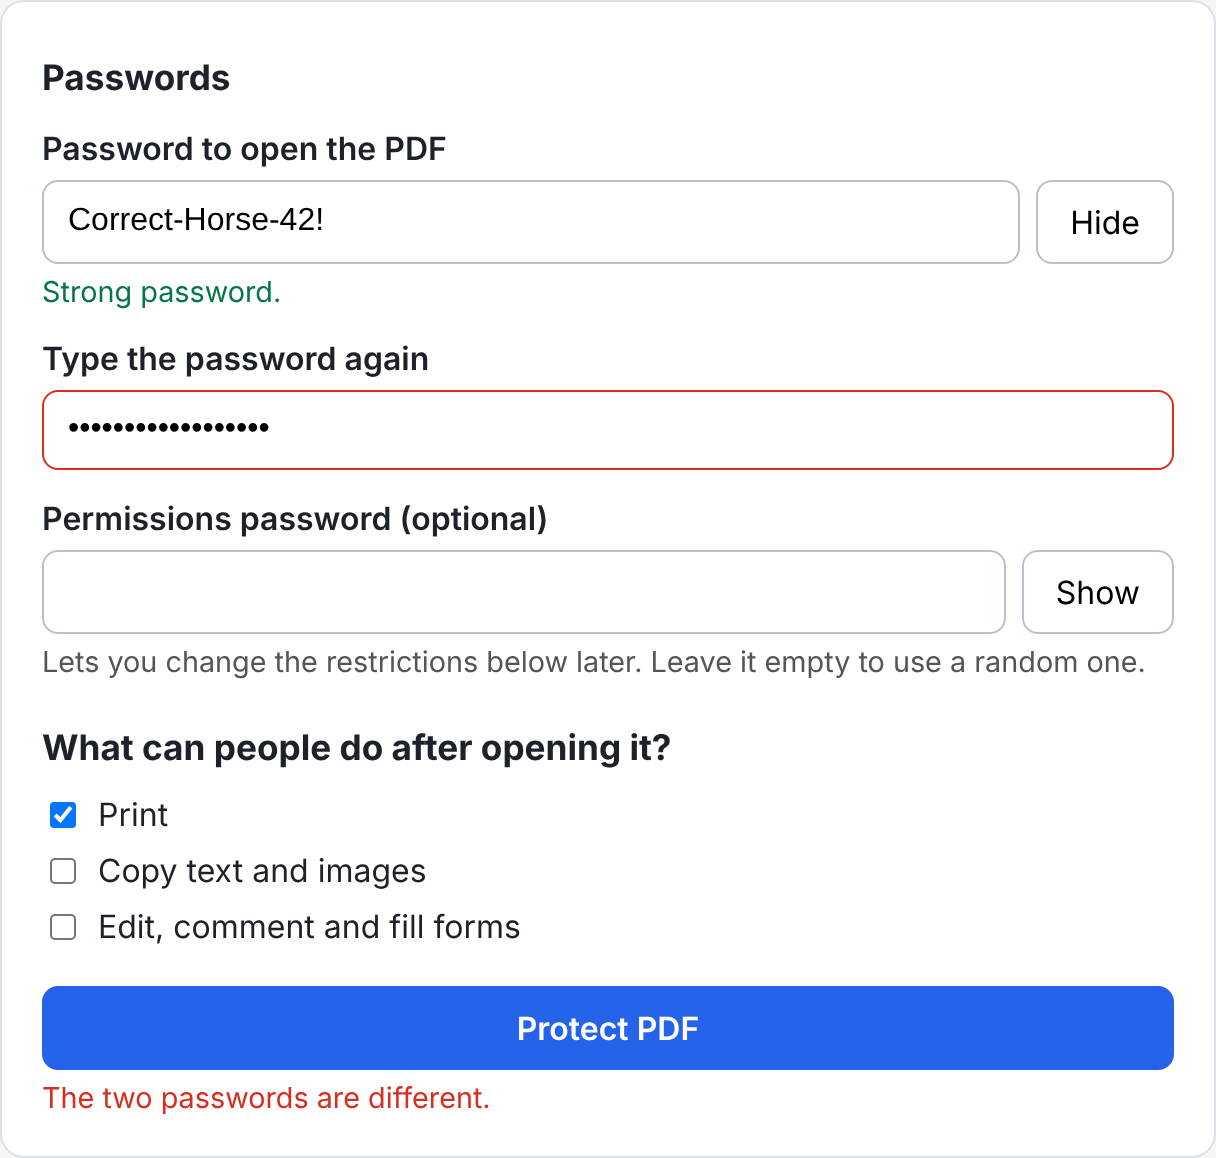
ہر ڈسپلے بٹن ان پٹ کو ان کے درمیان سوئچ کرتا ہے: password اور textآپ چیک کر سکتے ہیں کہ صارف نے کیا درج کیا ہے۔
// ---------- Password fields ----------
document.querySelectorAll('.show-btn').forEach((btn) => {
  btn.addEventListener('click', () => {
    const input = $(btn.dataset.target);
    const show = input.type === 'password';
    input.type = show ? 'text' : 'password';
    btn.textContent = show ? 'Hide' : 'Show';
  });
});
ایک مختصر اشارہ پاس ورڈ کا اندازہ کرتا ہے جیسے ہی صارف اسے ٹائپ کرتا ہے۔ حروف کی قسموں کی تعداد شمار کرتا ہے (چھوٹے حروف، بڑے حروف، اعداد، اور علامتیں) شامل ہیں۔
openPw.addEventListener('input', () => {
  const pw = openPw.value;
  const kinds = [/[a-z]/, /[A-Z]/, /[0-9]/, /[^A-Za-z0-9]/]
    .filter((re) => re.test(pw)).length;

  if (pw.length < 8) {
    strength.textContent="Use at least 8 characters.";
    strength.className="hint weak";
  } else if (pw.length >= 12 && kinds >= 3) {
    strength.textContent="Strong password.";
    strength.className="hint good";
  } else {
    strength.textContent="OK. A longer password with numbers and symbols is stronger.";
    strength.className="hint";
  }
});
یہ حقیقی طاقت کا میٹر نہیں ہے، اور نہ ہی اس کی ضرورت ہے۔ اس کا مشن لوگوں کو اس طرح کے پاس ورڈز سے دور کرنا ہے۔ 1234.
خفیہ کاری سے پہلے، passwordProblem اگر کوئی مسئلہ ہو تو ایک پیغام، یا سب کچھ ٹھیک ہونے پر خالی سٹرنگ لوٹاتا ہے۔
function passwordProblem() {
  if (openPw.value.length < 8) return 'The password must have at least 8 characters.';
  if (openPw.value !== openPw2.value) return 'The two passwords are different.';
  if (ownerPw.value && ownerPw.value === openPw.value) {
    return 'Use a different permissions password, or leave it empty.';
  }
  return '';
}
ایک حتمی اصول ہے کیونکہ اگر دونوں پاس ورڈ ایک جیسے ہوں تو اجازتیں بے معنی ہیں۔ جو کوئی بھی فائل کھول سکتا ہے وہ اس کی اجازت کو بھی تبدیل کر سکتا ہے۔
بائٹ اور ویب انکرپشن اسسٹنٹ
خفیہ کاری بائٹ بائی بائٹ کام کرتی ہے، اس لیے ہمیں چند چھوٹے مددگاروں کی ضرورت ہے۔ concat randomBytes محفوظ بے ترتیب بائٹس حاصل کریں، toHex PDF-lib میں بائٹس کو ہیکساڈیسیمل سٹرنگ میں تبدیل کریں۔
// ---------- Byte helpers ----------
function concat(...parts) {
  const out = new Uint8Array(parts.reduce((n, p) => n + p.length, 0));
  let offset = 0;
  for (const p of parts) {
    out.set(p, offset);
    offset += p.length;
  }
  return out;
}

const randomBytes = (n) => crypto.getRandomValues(new Uint8Array(n));

function toHex(bytes) {
  return Array.from(bytes, (b) => b.toString(16).padStart(2, '0')).join('');
}

// PDF 2.0 passwords are UTF-8, normalized, and at most 127 bytes long
function passwordBytes(text) {
  return new TextEncoder().encode(text.normalize('NFKC')).slice(0, 127);
}
passwordBytes پاس ورڈ کو UTF-8 کے طور پر تیار کریں، جس طرح PDF 2.0 کی توقع ہے (127 بائٹس لمبا)۔ کہ normalize('NFKC') کال اس بات کو یقینی بناتی ہے کہ ایک جیسے نظر آنے والے حروف کو اسی طرح محفوظ کیا جاتا ہے۔ مثال کے طور پر é 두 개의 서로 다른 키보드로 입력하면 동일한 바이트가 제공됩니다. تصریح میں SASLprep نامی قدرے زیادہ سخت عمل کا استعمال کیا گیا ہے، لیکن NFKC ایسے معاملات کا احاطہ کرتا ہے جن کا لوگوں کو درحقیقت سامنا ہوتا ہے۔
یہاں ویب کریپٹو مددگار ہے:
// ---------- Web Crypto helpers ----------
async function digest(algorithm, data) {
  return new Uint8Array(await crypto.subtle.digest(algorithm, data));
}

// AES-CBC with PKCS#7 padding (what PDF uses for strings and streams)
async function aesEncrypt(keyBytes, iv, data) {
  const key = await crypto.subtle.importKey('raw', keyBytes, 'AES-CBC', false, ['encrypt']);
  return new Uint8Array(await crypto.subtle.encrypt({ name: 'AES-CBC', iv }, key, data));
}

// AES-CBC without padding: the input is already a multiple of 16 bytes,
// so we keep the first data.length bytes and drop the extra padding block
async function aesEncryptNoPad(keyBytes, iv, data) {
  return (await aesEncrypt(keyBytes, iv, data)).slice(0, data.length);
}
aesEncrypt یہ ان کے لیے بہترین ہے۔ 하지만 암호화 사전의 일부 값은 암호화되어야 합니다. بغیر مرکز ان پٹ ہمیشہ 16 بائٹس کا کثیر ہوتا ہے، اس لیے پہلا data.length آؤٹ پٹ بائٹس بالکل وہی ہیں جو آپ کی ضرورت ہے۔ aesEncryptNoPad یہ صرف اضافی پیڈنگ بلاکس کو حذف کرتا ہے۔
پی ڈی ایف 2.0 طریقے سے پاس ورڈ ہیش کرنا
AES-256 PDF باقاعدہ SHA-256 پاس ورڈ استعمال نہیں کرتا ہے۔ وہ سست ہیش (ISO 32000-2 کا الگورتھم 2.B) استعمال کرتے ہیں جس سے پاس ورڈ کا اندازہ لگانا مہنگا پڑتا ہے۔
// ---------- The PDF 2.0 password hash ----------
// ISO 32000-2, Algorithm 2.B: SHA-256, then at least 64 rounds of
// AES-128 + SHA-256/384/512 to make guessing passwords slow
async function hashPassword(password, salt, userKey) {
  let k = await digest('SHA-256', concat(password, salt, userKey));
  let e = new Uint8Array([0]);
  let round = 0;

  while (round < 64 || e[e.length - 1] > round - 32) {
    const block = concat(password, k, userKey);
    const k1 = new Uint8Array(block.length * 64);
    for (let i = 0; i < 64; i++) k1.set(block, i * block.length);

    e = await aesEncryptNoPad(k.slice(0, 16), k.slice(16, 32), k1);

    let sum = 0;
    for (let i = 0; i < 16; i++) sum += e[i];
    const hash = ['SHA-256', 'SHA-384', 'SHA-512'][sum % 3];
    k = await digest(hash, e);
    round++;
  }
  return k.slice(0, 32);
}
-
Uقدر - پاس ورڈ، موجودہ ہیش، اور اضافی ڈیٹا پر 64 بار اعادہ کرتا ہے اور انکرپٹ کرتا ہے جو AES-128 کے ساتھ بلاک ہوتا ہے۔ کلید اور IV موجودہ ہیش سے آتے ہیں۔
- 결과의 처음 16바이트를 더합니다. 3 سے تقسیم کرنے کے بعد بقیہ اس بات کا تعین کرتا ہے کہ اگلی ہیش SHA-256، SHA-384، یا SHA-512 ہے۔
- حتمی ہیش کے پہلے 32 بائٹس نتیجہ ہیں۔
چونکہ راؤنڈز کی تعداد اور ہیش فنکشن ڈیٹا پر منحصر ہے، حملہ آور خصوصی ہارڈ ویئر کا استعمال کرتے ہوئے آسانی سے اسے تیز نہیں کر سکتے۔ براؤزر اب بھی کام کو چند ملی سیکنڈ میں مکمل کرتا ہے۔
اجازتوں کو نمبروں میں تبدیل کریں۔
اجازتیں درج ذیل جگہ پر محفوظ کی جاتی ہیں: /P
// ---------- Permissions ----------
// Bit positions from the PDF specification (bit 1 is the lowest bit)
const PERM = {
  print: 1 << 2,          // bit 3
  modify: 1 << 3,         // bit 4
  copy: 1 << 4,           // bit 5
  annotate: 1 << 5,       // bit 6
  fillForms: 1 << 8,      // bit 9
  accessibility: 1 << 9,  // bit 10
  assemble: 1 << 10,      // bit 11
  printHigh: 1 << 11      // bit 12
};

function permissionFlags({ print, copy, edit }) {
  let p = 0xFFFFF0C0;                    // reserved bits that must be 1
  p |= PERM.accessibility;               // always allow screen readers
  if (print) p |= PERM.print | PERM.printHigh;
  if (copy) p |= PERM.copy;
  if (edit) p |= PERM.modify | PERM.annotate | PERM.fillForms | PERM.assemble;
  return p | 0;                          // as a signed 32-bit number
}
ابتدائی قدر 0xFFFFF0C0 تھوڑا سا سیٹ کرتا ہے کہ تصریح کی حالتیں ہمیشہ 1 ہونی چاہئیں۔ فنکشن پھر بٹ 10 (ایکسیسبیلٹی کے لیے ٹیکسٹ ایکسٹریکشن) کو آن کرتا ہے تاکہ اسکرین ریڈرز کو کام کرتے رہیں، اور صارف کے منتخب کردہ ہر آپشن کے لیے تھوڑا سا اضافہ کرتا ہے۔
| بٹ آن ہے۔ | |
|---|---|
| پرنٹ | |
| متن اور تصاویر کاپی کریں۔ | 5 |
| 4، 6، 9، 11 |
p | 0 کسی نمبر کو 32 بٹ کے دستخط شدہ عدد میں تبدیل کرتا ہے۔ جب ہائی بٹ سیٹ کیا جاتا ہے، تو یہ منفی ہو جاتا ہے، جو کہ عام بات ہے۔ زیادہ تر پی ڈی ایف میں کچھ اس طرح ہوگا: /P -1324.
اب ہم وہ اقدار لکھ سکتے ہیں جو کرپٹو ڈکشنری میں جائیں گی۔
// ---------- Building the encryption dictionary values ----------
async function makeKeys(userText, ownerText, p) {
  const fileKey = randomBytes(32);       // the key that encrypts the document
  const user = passwordBytes(userText);
  const owner = passwordBytes(ownerText);
  const none = new Uint8Array(0);
  const zeroIv = new Uint8Array(16);

  // U and UE: check the open password and unlock the file key with it
  const uValidation = randomBytes(8);
  const uKeySalt = randomBytes(8);
  const U = concat(await hashPassword(user, uValidation, none), uValidation, uKeySalt);
  const UE = await aesEncryptNoPad(await hashPassword(user, uKeySalt, none), zeroIv, fileKey);

  // O and OE: the same for the permissions password (they also depend on U)
  const oValidation = randomBytes(8);
  const oKeySalt = randomBytes(8);
  const O = concat(await hashPassword(owner, oValidation, U), oValidation, oKeySalt);
  const OE = await aesEncryptNoPad(await hashPassword(owner, oKeySalt, U), zeroIv, fileKey);

  // Perms: the permissions, encrypted with the file key so they can't be edited
  const perms = new Uint8Array(16);
  new DataView(perms.buffer).setInt32(0, p, true);   // little-endian
  perms.set([0xFF, 0xFF, 0xFF, 0xFF], 4);
  perms.set([0x54, 0x61, 0x64, 0x62], 8);            // 'T' (encrypt metadata), 'a', 'd', 'b'
  perms.set(randomBytes(4), 12);
  const Perms = await aesEncryptNoPad(fileKey, zeroIv, perms);

  return { fileKey, U, UE, O, OE, Perms };
}
آئیے ان پر ایک نظر ڈالتے ہیں:
fileKey32개의 임의 바이트입니다. پوری دستاویز کو خفیہ کرتا ہے۔U(48 بائٹس) قاری کو صارف کے پاس ورڈ کی تصدیق کرنے کی اجازت دیتا ہے۔ یہ پاس ورڈ ہیش اور دو 8 بائٹ بے ترتیب نمکیات ہے۔ پاس ورڈ کی تصدیق کے لیے استعمال کیا جاتا ہے، چابی کھولنے کے لیے استعمال کیا جاتا ہے۔UEفائل کی کلید کو صارف کے پاس ورڈ کے ایک ہیش اور کلیدی نمک کے ساتھ انکرپٹ کیا جاتا ہے۔ جب کوئی صحیح پاس ورڈ داخل کرتا ہے، تو ریڈر اس ہیش کو دوبارہ بناتا ہے اور فائل کی کو ڈکرپٹ کرتا ہے۔OاورOEمالک کے پاس ورڈ کے لیے بھی ایسا ہی کریں۔ ہیش میں بھی شامل ہیں:Uیہ دونوں پاس ورڈز کو ایک ہی فائل سے جوڑتا ہے۔Permsیہ ایک گرانٹ نمبر ہے جو فائل کلید کے علاوہ چند چیک بائٹس کے ساتھ خفیہ کردہ ہے۔ قاری اسے سمجھتا ہے اور اس کا موازنہ کرتا ہے۔/Pتو وہ شخص ترمیم کرتا ہے۔/Pٹیکسٹ ایڈیٹر میں پھنس گیا۔
تفصیلات سے دو اصول یہاں دکھائے گئے ہیں:
UE,OEاورPermsIV بغیر پیڈنگ کے 0 کے طور پر مرموز ہے۔ (Perms- بائٹ
TPermsاس کا مطلب ہے "میٹا ڈیٹا بھی انکرپٹڈ ہے" اور مماثل ہونا چاہیے۔/EncryptMetadata true
تمام تاروں اور اسٹریمز کو خفیہ کریں۔
ایک بار جب آپ کے پاس اپنی فائل کی کلید تیار ہو جائے تو، آپ اپنی دستاویز کو خفیہ کر سکتے ہیں۔ AES-256의 경우 각 문자열 또는 스트림은 파일 키와 새로운 임의의 16바이의의 16바이의의 16바이트 IV IV는 암호화된 바이트 앞에 저장됩니다.
// ---------- Encrypting the objects ----------
// With AES-256 every string and stream is encrypted with the file key
// and a fresh random IV, which is stored in front of the encrypted data
async function encryptData(fileKey, data) {
  const iv = randomBytes(16);
  return concat(iv, await aesEncrypt(fileKey, iv, data));
}

async function encryptStrings(value, fileKey) {
  if (value instanceof PDFDict) {
    for (const [key, item] of value.entries()) {
      const replacement = await encryptValue(item, fileKey);
      if (replacement) value.set(key, replacement);
    }
  } else if (value instanceof PDFArray) {
    for (let i = 0; i < value.size(); i++) {
      const replacement = await encryptValue(value.get(i), fileKey);
      if (replacement) value.set(i, replacement);
    }
  }
}

async function encryptValue(item, fileKey) {
  if (item instanceof PDFString || item instanceof PDFHexString) {
    return PDFHexString.of(toHex(await encryptData(fileKey, item.asBytes())));
  }
  await encryptStrings(item, fileKey);   // nested dictionaries and arrays
  return null;
}

async function encryptObjects(context, fileKey) {
  const objects = context.enumerateIndirectObjects();
  for (const [ref, object] of objects) {
    if (object instanceof PDFRawStream) {
      const type = object.dict.get(PDFName.of('Type'));
      if (type === PDFName.of('XRef')) {     // old cross-reference streams
        context.delete(ref);
        continue;
      }
      await encryptStrings(object.dict, fileKey);
      const data = await encryptData(fileKey, object.contents);
      context.assign(ref, PDFRawStream.of(object.dict, data));
    } else {
      await encryptStrings(object, fileKey);
    }
  }
}
encryptObjects فائل میں موجود تمام اشیاء سے گزرتا ہے۔
- ندی (
PDFRawStream): ڈیٹا کو ایک انکرپٹڈ ورژن سے تبدیل کیا جاتا ہے۔ PDF-lib는 다음을 업데이트합니다./Length - :
encryptStringsآئیے اس سے گزرتے ہیں اور تمام سٹرنگز کو انکرپٹڈ ہیکساڈیسیمل سٹرنگز سے بدل دیتے ہیں۔ نیسٹڈ لغات اور صفوں کو فنکشن کو دوبارہ کال کرکے سنبھالا جاتا ہے۔ - کراس حوالہ سلسلہ (
/Type /XRef) کو حذف کر دیا گیا ہے۔ 이는 이전 파일에서 객체가 어디에 있는지 설명하고 PDF-lib는 어쨌든 새로운 찁참 테이블을 작성하며 절대 암호화해서는 안됩니다.
PDF-lib میں سٹرنگ کی دو قسمیں ہیں: PDFString اس طرح کی لفظی تار کے لیے: (Hello) اور PDFHexString اس طرح کی ہیکساڈیسیمل سٹرنگ کے لیے: <48656C6C6F>. دونوں asBytes()
سٹریم ڈیٹا کو انکرپٹ کیا گیا ہے۔ جیسا کہ فائل میں ہے۔یہ عام طور پر پہلے ہی کمپریسڈ ہوتا ہے۔ یہ صحیح ترتیب ہے۔ ریڈر پہلے پاس ورڈ کو ڈکرپٹ کرتا ہے اور پھر اسے کھولتا ہے۔
محفوظ پی ڈی ایف بنائیں
protectPdf یہ سب ایک ساتھ باندھنا:
// ---------- Protecting the PDF ----------
async function protectPdf(bytes, options) {
  const doc = await PDFDocument.load(bytes, { updateMetadata: false });
  const context = doc.context;

  const p = permissionFlags(options);
  const ownerText = options.ownerPw || toHex(randomBytes(16));
  const keys = await makeKeys(options.openPw, ownerText, p);

  // 1. Encrypt every string and stream that is already in the file
  await encryptObjects(context, keys.fileKey);

  // 2. Add the encryption dictionary (it must NOT be encrypted itself)
  const hex = (b) => PDFHexString.of(toHex(b));
  const stdCF = context.obj({ AuthEvent: 'DocOpen', CFM: 'AESV3', Length: 32 });
  const encrypt = context.obj({
    Filter: 'Standard',
    V: 5,
    R: 6,
    Length: 256,
    CF: context.obj({ StdCF: stdCF }),
    StmF: 'StdCF',
    StrF: 'StdCF',
    P: PDFNumber.of(p),
    EncryptMetadata: PDFBool.True
  });
  encrypt.set(PDFName.of('U'), hex(keys.U));
  encrypt.set(PDFName.of('UE'), hex(keys.UE));
  encrypt.set(PDFName.of('O'), hex(keys.O));
  encrypt.set(PDFName.of('OE'), hex(keys.OE));
  encrypt.set(PDFName.of('Perms'), hex(keys.Perms));

  // 3. Point the trailer at it and give the file an ID
  context.trailerInfo.Encrypt = context.register(encrypt);
  const id = hex(randomBytes(16));
  context.trailerInfo.ID = context.obj([id, id]);

  // Object streams would hide objects from step 1, so write plain objects
  return doc.save({ useObjectStreams: false });
}
- موجودہ اشیاء کو خفیہ کریں: ایسا ہونے کی ضرورت ہے۔ پہلے
-
context.obj()Filter: 'Standard'بن جاتا ہے۔/Filter /Standard.V 5اورR 6StdCFکے ساتھCFM AESV3StmF) اور تار (StrF)۔ - ٹریلر اپ ڈیٹ: ٹریلر ہے۔
/Encryptحوالہ اور نیا/ID. PDF-lib لکھیں۔trailerInfoاسے آپ کے ٹریلر میں شامل کر دیا جائے گا، لیکن آپ کی ID کو خفیہ نہیں کیا جائے گا۔
اگر صارف اجازت پاس ورڈ کو خالی چھوڑ دیتا ہے، تو ٹول مالک کے پاس ورڈ کے طور پر 16 رینڈم بائٹس استعمال کرتا ہے۔ کوئی بھی پابندیاں نہیں اٹھا سکتا کیونکہ کوئی نہیں جانتا۔ (اگر آپ نے اس کے بجائے مالک کا خالی پاس ورڈ استعمال کیا ہے، تو آپ اس پاس ورڈ کو تمام پی ڈی ایف پروگراموں سے ہٹا سکتے ہیں۔)
useObjectStreams: false. آبجیکٹ اسٹریمز بہت سی اشیاء کو ایک کمپریسڈ اسٹریم میں کمپریس کرتے ہیں۔ چونکہ پورا سلسلہ انکرپٹڈ ہے، اس لیے آبجیکٹ سٹریم کے اندر موجود تاروں کو خود انکرپٹ نہیں ہونا چاہیے۔ چونکہ آپ پہلے ہی تمام تاروں کو انفرادی طور پر خفیہ کر چکے ہیں، ایک سادہ آبجیکٹ بنانے سے آپ کی فائلیں درست رہیں گی۔
ذخیرہ شدہ فائلوں کے لیے خفیہ کاری کی لغت یہ ہے:
<<
/Filter /Standard /V 5 /R 6 /Length 256
/CF << /StdCF << /AuthEvent /DocOpen /CFM /AESV3 /Length 32 >> >>
/StmF /StdCF /StrF /StdCF
/P -1324 /EncryptMetadata true
/U <...48 bytes...> /UE <...32 bytes...>
/O <...48 bytes...> /OE <...32 bytes...>
/Perms <...16 bytes...>
>>
PDF.js کے ساتھ نتائج چیک کریں۔
کرپٹوگرافک کیڑے بنانا آسان ہیں لیکن ان کا پتہ لگانا مشکل ہے۔ ایک فائل ایک ریڈر میں کھل سکتی ہے اور دوسرے میں ناکام ہو سکتی ہے، یا بالکل بھی انکرپٹ نہیں ہو سکتی۔ لہذا، ٹول اسے ڈاؤن لوڈ کے لیے فراہم کرنے سے پہلے PDF.js کے بطور اپنا آؤٹ پٹ کھولتا ہے۔
// ---------- Checking the result with PDF.js ----------
async function verify(bytes, password) {
  const results = [];

  // 1. Without a password, PDF.js must ask for one
  try {
    const doc = await pdfjsLib.getDocument({ data: bytes.slice() }).promise;
    await doc.destroy();
    results.push([false, 'The file opened without a password']);
  } catch (err) {
    results.push([err.name === 'PasswordException', 'Asks for a password when opened']);
  }

  // 2. With the password, it must open and have every page
  try {
    const doc = await pdfjsLib.getDocument({ data: bytes.slice(), password }).promise;
    results.push([doc.numPages === state.pages, `Opens with your password (${doc.numPages} page(s))`]);
    await doc.destroy();
  } catch (err) {
    results.push([false, 'Could not open it with your password']);
  }
  return results;
}
دو ٹیسٹ ہیں:
- فائل کھولیں بغیر پاس ورڈ کو اس طرح ناکام ہونا چاہیے:
PasswordException. ایک بار فائل کھولنے کے بعد، یہ محفوظ نہیں ہے. - کے ساتھ
bytes.slice()
بٹن کنکشن
کلک ہینڈلر پاس ورڈ کی تصدیق کرتا ہے اور اس پر عمل درآمد کرتا ہے۔ protectPdf
// ---------- Running everything ----------
protectBtn.addEventListener('click', async () => {
  const problem = passwordProblem();
  openPw.setAttribute('aria-invalid', String(openPw.value.length < 8));
  openPw2.setAttribute('aria-invalid', String(openPw.value !== openPw2.value));
  if (problem) {
    statusText.textContent = problem;
    statusText.className="status error";
    return;
  }

  protectBtn.disabled = true;
  statusText.className="status";
  statusText.textContent="Encrypting…";
  try {
    const options = {
      openPw: openPw.value,
      ownerPw: ownerPw.value,
      print: $('allowPrint').checked,
      copy: $('allowCopy').checked,
      edit: $('allowEdit').checked
    };
    state.result = await protectPdf(state.bytes, options);

    statusText.textContent="Checking the protected file…";
    const results = await verify(state.result, options.openPw);
    checks.innerHTML = '';
    for (const [ok, text] of results) {
      const li = document.createElement('li');
      li.textContent = (ok ? '✅ ' : '❌ ') + text;
      checks.appendChild(li);
    }
    const sizeLi = document.createElement('li');
    sizeLi.textContent="Size: " + formatSize(state.result.length);
    checks.appendChild(sizeLi);

    fileName.value = state.file.name.replace(/.pdf$/i, '') + '-protected.pdf';
    statusText.textContent="";
    result.hidden = false;
    result.scrollIntoView({ behavior: 'smooth' });
  } catch (err) {
    console.error(err);
    statusText.textContent="Something went wrong: " + err.message;
    statusText.className="status error";
  } finally {
    protectBtn.disabled = false;
  }
});
کام کے چلنے کے دوران بٹن غیر فعال ہے، لہذا اس پر ڈبل کلک کرنے سے دو خفیہ کاری شروع نہیں ہوگی۔ کہ finally کچھ ناکام ہونے پر بھی بلاک آن ہو جائے گا۔
نتائج کا پینل درج ذیل نام تجویز کرتا ہے: report-protected.pdf. جب صارف پی ڈی ایف ڈاؤن لوڈ پر کلک کرتا ہے تو نام صاف ہوجاتا ہے اور فائل محفوظ ہوجاتی ہے۔
// ---------- Downloading ----------
downloadBtn.addEventListener('click', () => {
  let name = fileName.value.trim().replace(/[\/:*?"<>|]+/g, '-') || 'protected.pdf';
  if (!/.pdf$/i.test(name)) name += '.pdf';

  const blob = new Blob([state.result], { type: 'application/pdf' });
  const url = URL.createObjectURL(blob);
  const a = document.createElement('a');
  a.href = url;
  a.download = name;
  a.click();
  setTimeout(() => URL.revokeObjectURL(url), 60000);
});
ریگولر ایکسپریشن ایسے حروف کو بدل دیتے ہیں جن کی ونڈوز فائل کے ناموں میں اجازت نہیں دیتی ہے۔ آبجیکٹ URL ایک منٹ کے بعد جاری کیا جاتا ہے، جس سے براؤزر کو ڈاؤن لوڈ شروع کرنے کے لیے کافی وقت ملتا ہے۔
براؤزر سے باہر فائلوں کی جانچ کریں۔
ایک پی ڈی ایف جو صرف اپنے ٹول میں کھلتی ہے زیادہ کارآمد نہیں ہے۔ لہذا آپ دوسرے سافٹ ویئر میں بھی آؤٹ پٹ کو جانچنا چاہتے ہیں۔
qpdf ایک مفت کمانڈ لائن ٹول ہے جو انکرپٹڈ پی ڈی ایف کو سختی سے پڑھتا ہے۔ درج ذیل کمانڈ فائل کو چیک کرتی ہے اور اس کی انکرپشن سیٹنگز دکھاتی ہے۔
# Should say: "invalid password"
qpdf --check report-protected.pdf

# Should say: "No syntax or stream encoding errors found"
qpdf --check --password='your password' report-protected.pdf

# Shows R = 6, AESv3 and each permission
qpdf --show-encryption --password='your password' report-protected.pdf
اس دستاویز کے ورژن کے لیے: qpdf --show-encryption پرنٹس:
R = 6
P = -1324
User password = Correct-Horse-42
Supplied password is user password
extract for accessibility: allowed
extract for any purpose: allowed
print low resolution: allowed
print high resolution: allowed
modify document assembly: not allowed
modify forms: not allowed
modify annotations: not allowed
modify other: not allowed
modify anything: not allowed
stream encryption method: AESv3
string encryption method: AESv3
file encryption method: AESv3
مزید برآں، فائل کو اپنے براؤزر کے پی ڈی ایف ویور اور ایڈوب ایکروبیٹ ریڈر میں کھولیں۔ دونوں کو پاس ورڈ کی درخواست کرنی چاہئے اور Acrobat کے Document Properties > Security ٹیب کو آپ کی منتخب کردہ پابندیوں کو ظاہر کرنا چاہئے۔
آل ان ون ٹول کے لیے مکمل ٹول ورک فلو مندرجہ ذیل ہے:
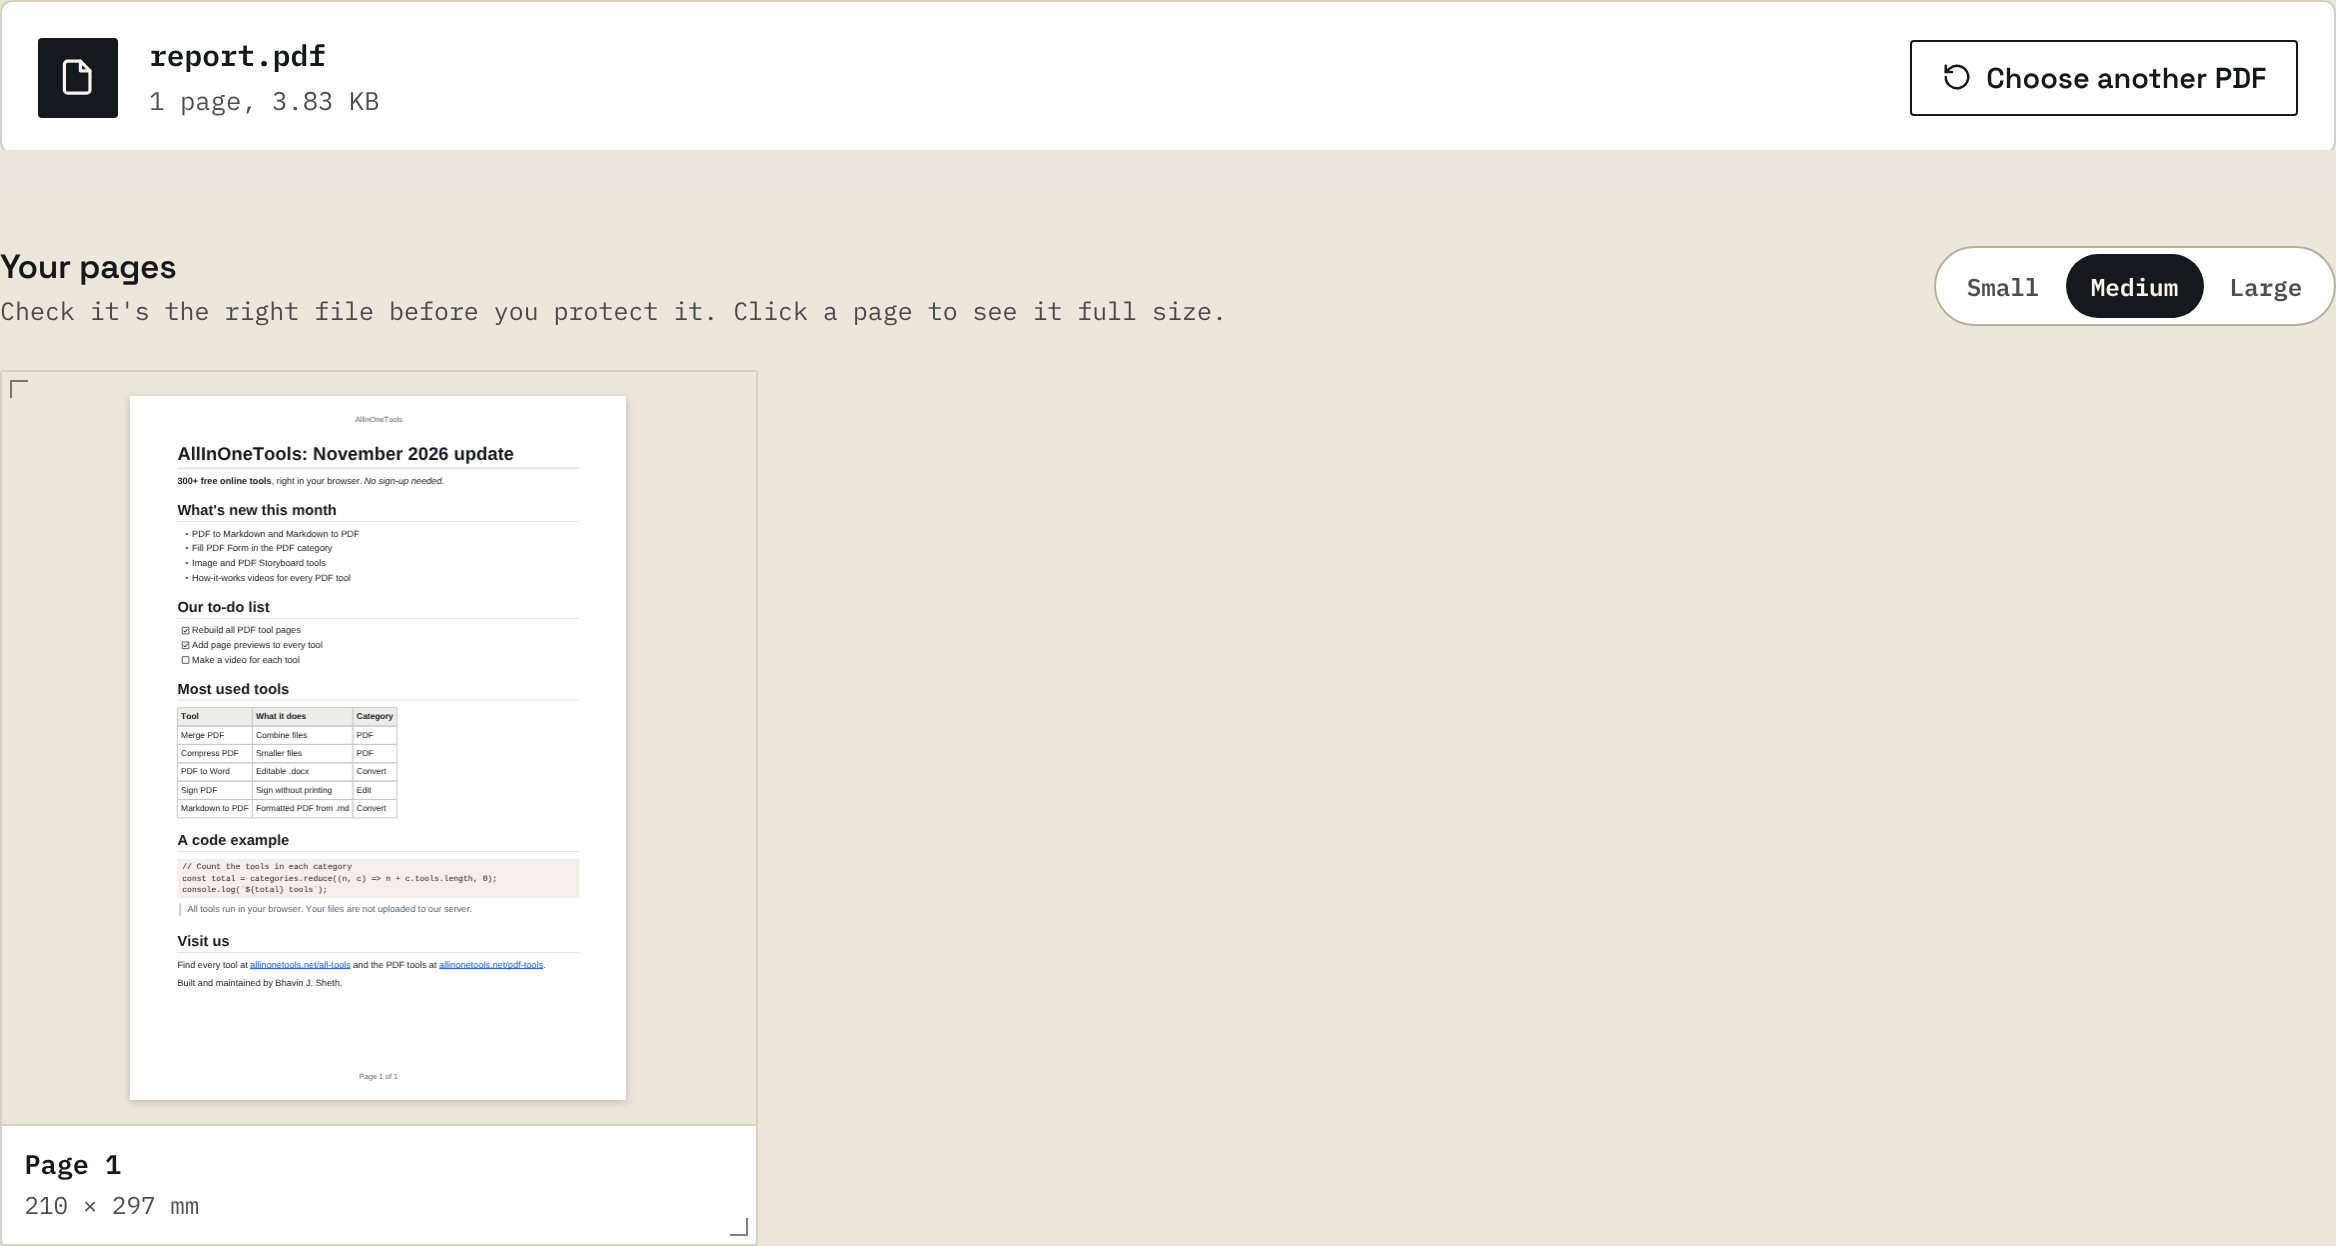
مرحلہ 1: پی ڈی ایف شامل کریں۔
پی ڈی ایف کو صفحہ پر رکھیں یا پی ڈی ایف کو منتخب کریں پر کلک کریں۔ 페이지는 미리보기로 나타나므로 보호하기 전에 해당 파일이 올바른지 확일 있습니다.
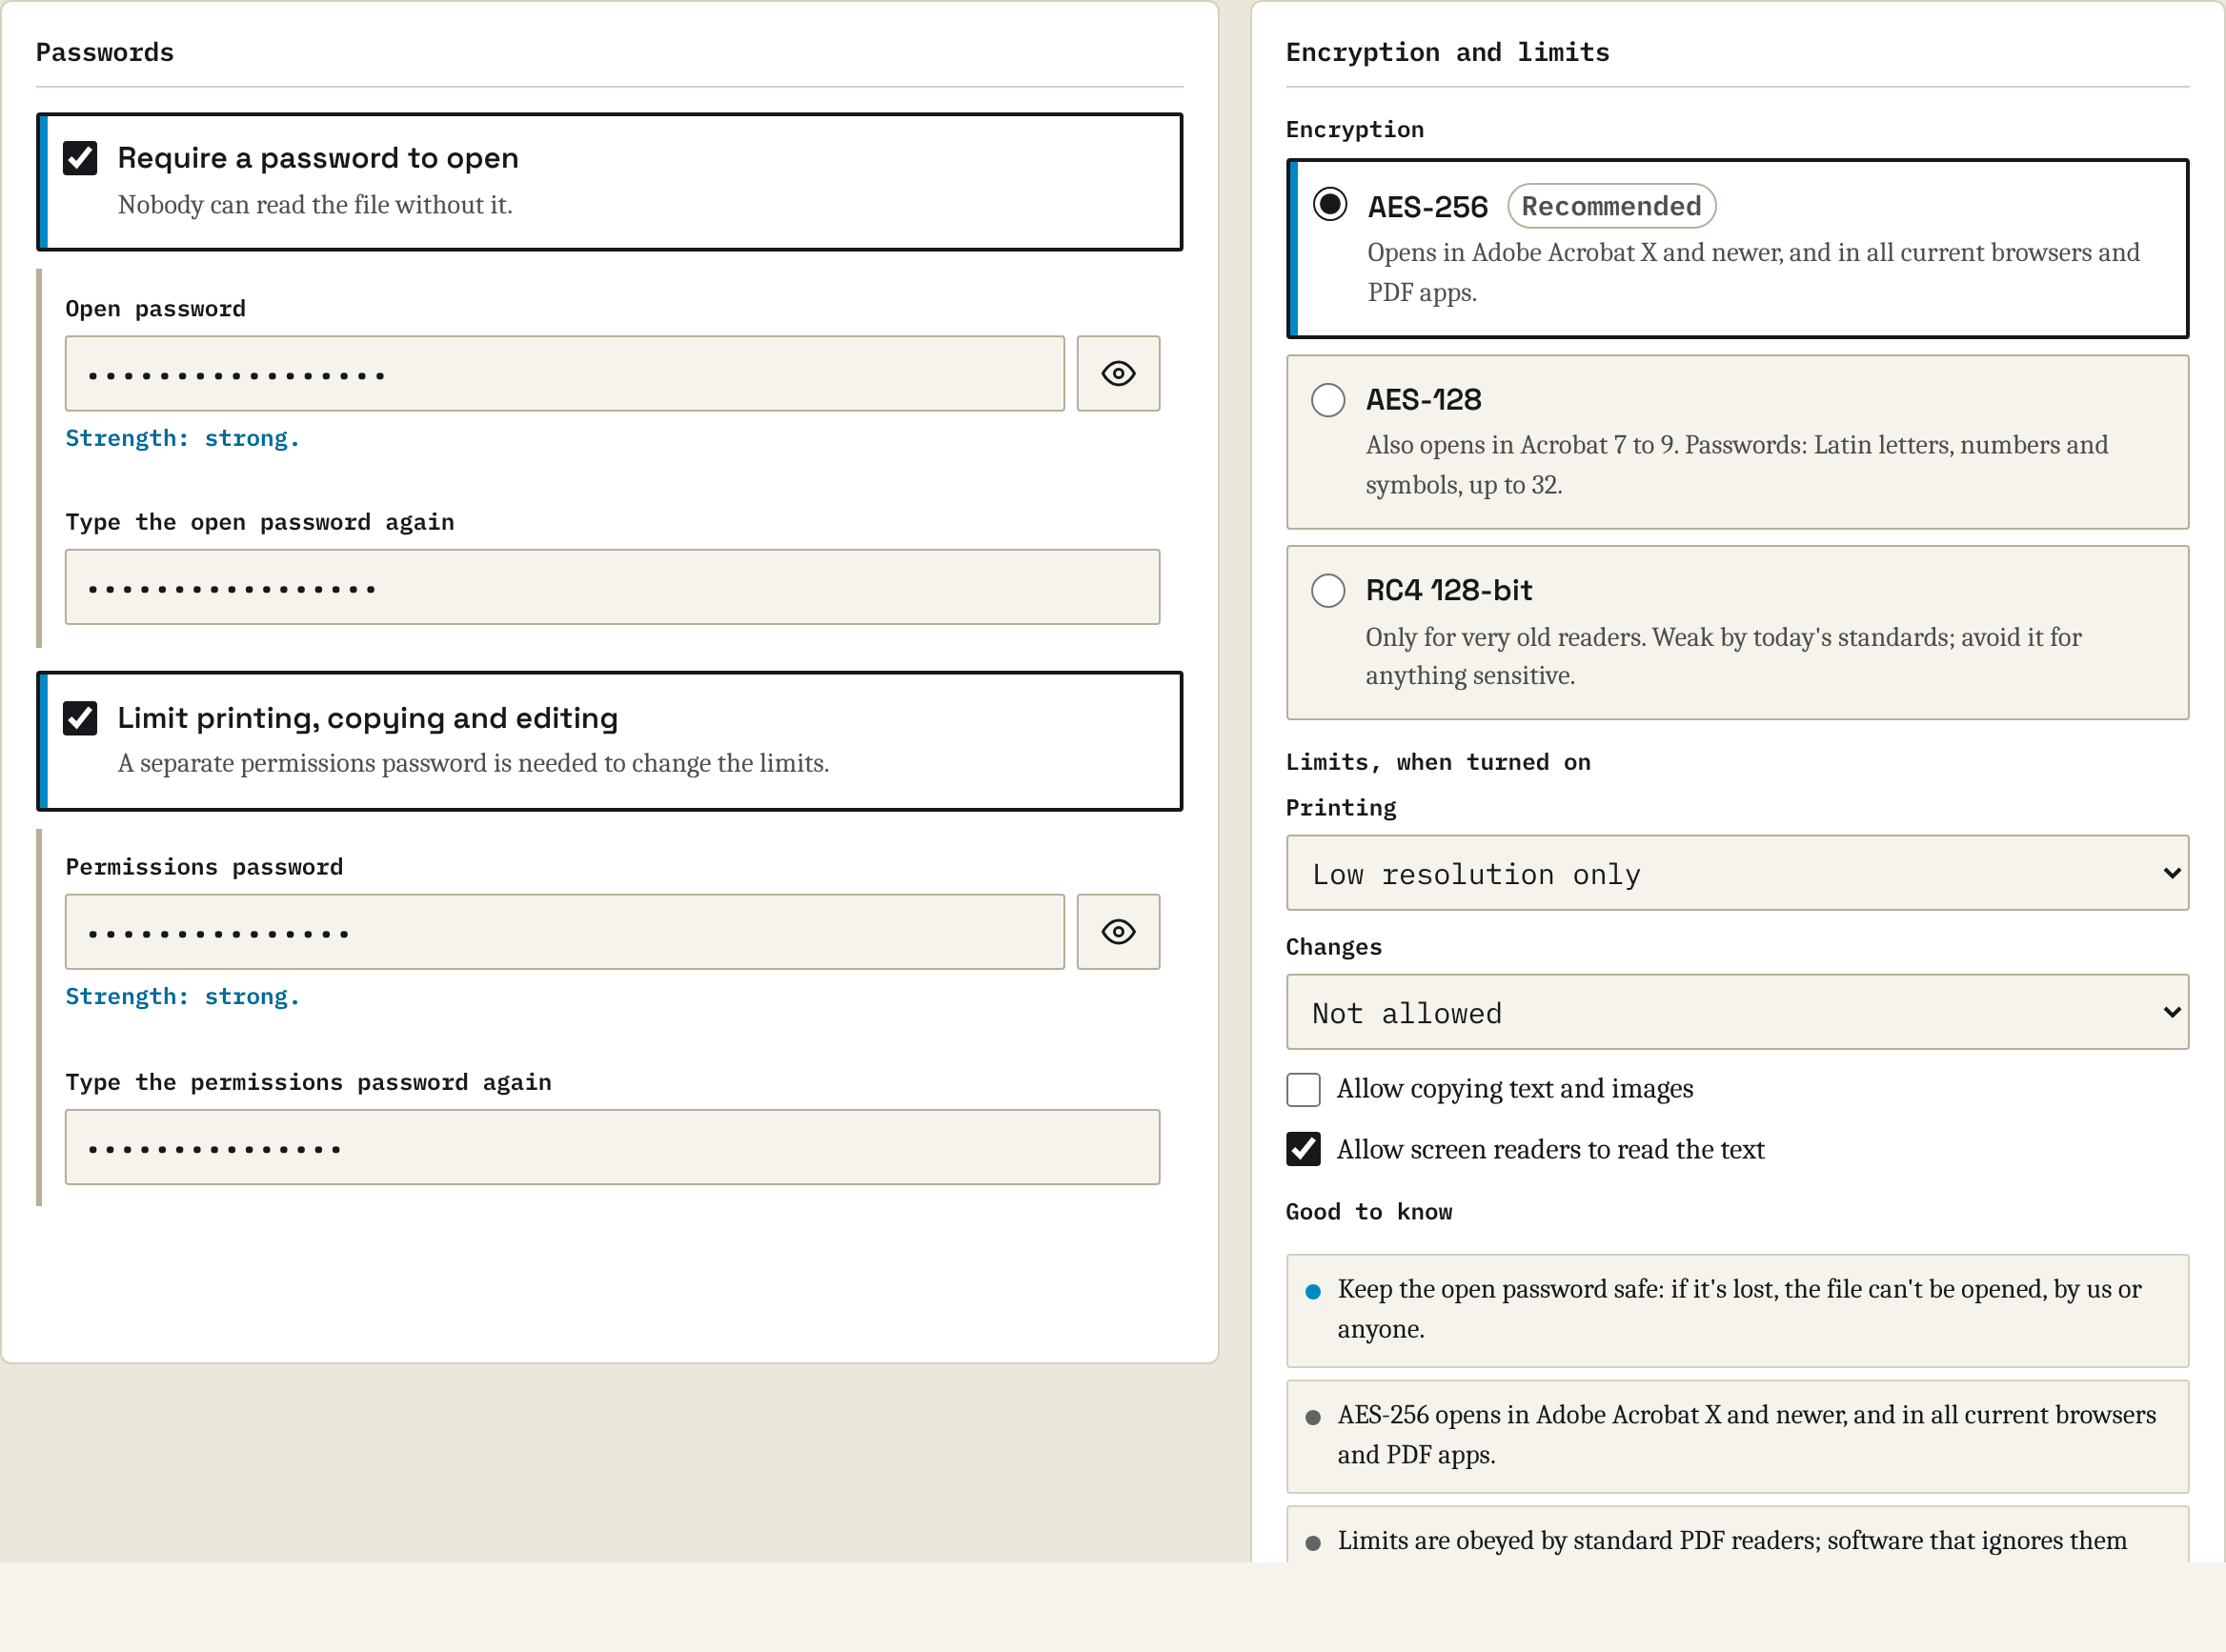
مرحلہ 2: پاس ورڈ اور حدود کا انتخاب کریں۔
کھولیں براہ کرم اپنا پاس ورڈ دو بار درج کریں۔ 인쇄, 복사, 편집을 제한하려면 제한을 설정하고 별도의 권한 필도의 권한 비밀번핸븥 AES-256 کو بطور ڈیفالٹ منتخب کیا جاتا ہے۔
ٹول آپ کے براؤزر میں ایک محفوظ فائل کھولتا ہے، پاس ورڈ مانگتا ہے، آپ کا پاس ورڈ قبول کرتا ہے، غلط پاس ورڈ کو مسترد کرتا ہے، اور پھر ایک پیش نظارہ دکھاتا ہے۔ اگر چاہیں تو فائل کا نام تبدیل کریں اور پی ڈی ایف ڈاؤن لوڈ پر کلک کریں۔
کارکردگی کی تجاویز
یہ یقینی بنانے کے لیے آپ کچھ چیزیں کر سکتے ہیں کہ آپ کا ٹول ٹھیک سے کام کر رہا ہے۔
먼저 개체를 한 번에 하나씩 처리합니다. ڈوری awaitہر ایک خفیہ کاری کو باری باری انجام دیں۔ 한 번에 하나의 스트림만 복사되므로 메모리 사용량이 낮게 유지됩니다. ہزاروں چھوٹی اشیاء پر مشتمل فائلوں کے لیے، آپ انکرپٹ کر سکتے ہیں، مثال کے طور پر، بیچوں میں 50۔ Promise.all تیزی سے جانے کے لیے۔
دوسرا، میں توقع کرتا ہوں کہ فائل قدرے بڑی ہوگی۔ ہر اسٹرنگ اور اسٹریم کو 16 بائٹ IV اور 16 بائٹس تک پیڈنگ ملتی ہے۔ آبجیکٹ اسٹریمز کے بغیر محفوظ کرنے کے نتیجے میں بڑے کراس ریفرنس ٹیبل ہوتے ہیں۔ ایک 4KB فائل 8KB تک بڑھ سکتی ہے، لیکن 5MB فائل صرف چند کلو بائٹس تک بڑھ سکتی ہے۔
다음으로 확인을 위해 두 번 암호화하지 마십시오. 이 도구는 다운로드할 정확한 바이트를 확인합니다. مت بھاگو protectPdf
마지막으로 큰 파일 이후에 메모리를 해제합니다. کال doc.destroy() verify کرو بصورت دیگر، کارکن تجزیہ شدہ فائل کو میموری میں رکھتا ہے۔
عام غلطیاں
سب سے پہلے، صفحہ کو صاف طور پر نہ کھولیں. http://. crypto.subtle صرف سیکورٹی کے تناظر میں موجود ہے۔ کو http://example.com یا file:// کوڈ راستے میں "غیر متعینہ پراپرٹی کو پڑھ نہیں سکتا ('ڈائجسٹ' پڑھیں)" پیغام کے ساتھ ناکام ہوجاتا ہے۔ استعمال کریں https:// یا localhost.
استعمال نہ کریں Math.random() 열쇠나 소금을 위해. یہ سیکورٹی کے لیے ڈیزائن نہیں کیا گیا ہے اور نتائج کا اندازہ لگایا جا سکتا ہے۔ 항상 사용 crypto.getRandomValues().
مزید برآں، کرپٹوگرافک لغات کو خفیہ نہیں کیا جانا چاہیے۔ اگر /U, /O یا /Perms اسٹرنگ کو خفیہ کیا گیا ہے لہذا قارئین آپ کا پاس ورڈ نہیں دیکھ سکتے ہیں۔ پہلے دستاویز کو خفیہ کریں، پھر لغت شامل کریں۔
객체 스트림으로 저장하지 마세요. PDF-lib بطور ڈیفالٹ آبجیکٹ اسٹریمز کے طور پر محفوظ کرتا ہے۔ خفیہ کاری کے ساتھ، اندرونی تار کو دو بار خفیہ کیا جاتا ہے۔ پاس useObjectStreams: false.
اس کے علاوہ، مت بھولنا slice() PDF.js پر بائٹس پاس کرتے وقت PDF.js کارکن کو بفر بھیجتا ہے۔ پھر اصل Uint8Array یہ خالی ہے اور ڈاؤن لوڈ ایک 0 بائٹ فائل ہے۔
권한을 보안으로 취급하지 마십시오. پرنٹنگ اور کاپی کرنے پر پابندیاں ایماندار قارئین کے لیے مفید ہیں، لیکن وہ تحفظ نہیں ہیں۔ 콘텐츠를 비공개로 유지해야 한다면 공개 비밀번호가 중요합니다.
ڈیجیٹل طور پر دستخط شدہ پی ڈی ایف کی حفاظت نہ کریں۔ انکرپشن دستخط میں موجود ہر بائٹ کو تبدیل کرتا ہے، جس سے دستخط غلط ہو جاتا ہے۔ پہلے پاس ورڈ شامل کریں اور پھر محفوظ فائل پر دستخط کریں۔
آخر میں، یقینی بنائیں کہ آپ اور آپ کے صارفین اپنے پاس ورڈز سے محروم نہ ہوں۔ AES-256 میں کوئی بیک ڈور یا "پاس ورڈ بھول گئے" کے بٹن نہیں ہیں۔ صارفین کو اپنے پاس ورڈز کو محفوظ جگہ پر اسٹور کرنے کی ہدایت کریں۔
نتیجہ
اس ٹیوٹوریل میں، ہم نے AES-256 انکرپشن کا استعمال کرتے ہوئے پی ڈی ایف میں پاس ورڈز شامل کرنے کے لیے براؤزر پر مبنی ٹول بنایا ہے۔
U, UE, O, OE اور Perms ویب کریپٹو API کا استعمال کرتے ہوئے اقدار، PDF-lib کے ساتھ تمام سٹرنگز اور اسٹریمز کو کیسے انکرپٹ کیا جائے، PDF.js اور qpdf کے ساتھ نتائج کو کیسے چیک کیا جائے۔
اگر آپ اپنے ورژن کو بڑھانا چاہتے ہیں تو، یہاں کچھ خیالات ہیں:
- ایک انلاک ٹول شامل کریں جو صارف کے جاننے والے پاس ورڈز کو ہٹاتا ہے۔
- صارف کو "صرف کم ریزولیوشن پر پرنٹ کریں" (بٹ 12 کے بغیر بٹ 3) کو منتخب کرنے کی اجازت دیتا ہے۔
- ایک ہی پاس ورڈ کے ساتھ ایک ساتھ متعدد پی ڈی ایف کو محفوظ کریں۔
- اگر پی ڈی ایف میں ڈیجیٹل دستخط ہیں تو وارننگ دکھائیں۔