
Intuit میں، ہماری ٹیم نے ایک ڈیٹا پائپ لائن بنائی جو TurboTax ای فائل ڈیٹا پر کارروائی کرتی ہے۔ یہ ڈیٹا ڈیش بورڈز، اینالیٹکس، اور دیگر بہاو استعمال کے معاملات کے لیے دستیاب ہونا چاہیے۔
سب سے بڑے چیلنجوں میں سے ایک تحفظ تھا۔ ذاتی طور پر قابل شناخت معلومات (PII) یہ سوشل سیکیورٹی نمبر (SSN) کی طرح ہے۔
SSNs انتہائی حساس ہوتے ہیں اور ڈیٹا پائپ لائن کے ہر مرحلے پر محفوظ ہونا ضروری ہے۔ ایک ہی وقت میں، تجزیاتی ٹیموں کو بعض اوقات جائز کاروباری کام انجام دینے کی ضرورت ہوتی ہے، جیسے کہ کسی مخصوص گاہک سے متعلق ریکارڈز کی شناخت کرنا یا عین مطابق مماثلت انجام دینا۔
تو آپ سادہ متن کو بے نقاب کیے بغیر کنٹرول مساوی تلاش کی اجازت دیتے ہوئے حساس ڈیٹا کی حفاظت کیسے کر سکتے ہیں؟
یہ مضمون اس مسئلے کے پیچھے خفیہ تصورات کی وضاحت کرتا ہے، بشمول:
-
امکانی اور تعییناتی خفیہ کاری
-
انکرپٹڈ ڈیٹا کے لیے مساوی تلاش
-
بنیادی اور اخذ کردہ چابیاں
-
کلیدی علیحدگی
-
مقامی اور ریموٹ انکرپشن آپریشنز
-
ٹوکنائزیشن
-
انکرپٹڈ ڈیٹا کو قابل تلاش بنانے سے وابستہ سیکیورٹی ٹریڈ آف
انڈیکس
PII کو خفیہ کیوں کریں؟
PII، بشمول آپ کا SSN، ای میل پتہ، فون نمبر، اور مالی معلومات، بہت حساس ہے۔
اگر آپ سادہ متن PII کو براہ راست ڈیٹا لیک یا ڈیٹا بیس میں اسٹور کرتے ہیں، تو اسٹوریج پرت کا سمجھوتہ بڑی مقدار میں حساس معلومات کو بے نقاب کرسکتا ہے۔
خفیہ کاری سادہ متن کو سائفر ٹیکسٹ میں تبدیل کرکے تحفظ فراہم کرتی ہے۔
Plaintext
   │
   ▼
Encryption + Key
   │
   ▼
Ciphertext
SSN:        111-22-3333

Encrypted:  8f92a7c1...
ایک مناسب انکرپشن کلید کے بغیر، سائفر ٹیکسٹ کو اپنی اصل قدر ظاہر نہیں کرنی چاہیے۔
تاہم، ڈیٹا پلیٹ فارمز کے لیے، خفیہ کاری کے لیے ایک اور ضرورت درکار ہوتی ہے۔
فرض کریں کہ آپ کی تجزیاتی ایپلیکیشن کو ریکارڈز تلاش کرنے کی ضرورت ہے:
SSN = 111-22-3333
اگر آپ کا SSN انکرپٹڈ ہے، تو آپ نہیں چاہتے کہ آپ کی ایپلیکیشن ایکویلٹی تلاش کرنے کے لیے پورے ڈیٹا سیٹ کو ڈکرپٹ کرے۔
یہ جگہ تعیناتی خفیہ کاری مفید ہو جاتا ہے۔
AES: اعلی درجے کی خفیہ کاری کا معیار
اس سے پہلے کہ ہم امکانی اور تعییناتی خفیہ کاری کو دیکھیں، آئیے ان پر ایک سرسری نظر ڈالیں۔ AES (ایڈوانسڈ انکرپشن سٹینڈرڈ).
ایڈوانسڈ انکرپشن اسٹینڈرڈ (AES) حساس ڈیٹا کی حفاظت کے لیے وسیع پیمانے پر استعمال ہونے والا ہم آہنگ انکرپشن الگورتھم ہے۔ ایک خفیہ کلید سادہ متن کو سائفر ٹیکسٹ میں تبدیل کرنے کے لیے استعمال کی جاتی ہے، اور اسی کلید کو سائفر ٹیکسٹ کو واپس اصل سادہ متن میں ڈکرپٹ کرنے کے لیے استعمال کیا جاتا ہے۔
نیچے دیا گیا خاکہ اس بنیادی عمل کو ظاہر کرتا ہے۔ سادہ متن کو AES کا استعمال کرتے ہوئے خفیہ کیا گیا ہے اور سائفر ٹیکسٹ بنانے کے لیے ایک خفیہ کلید ہے۔ اسی خفیہ کلید کو پھر اصل سادہ متن کو بازیافت کرنے کے لیے سائفر ٹیکسٹ کو ڈکرپٹ کرنے کے لیے استعمال کیا جا سکتا ہے۔
حقیقی نظاموں میں، سیکیورٹی اور ایپلیکیشن کی ضروریات کے لحاظ سے AES کو مختلف خفیہ کاری کے طریقوں اور ترتیب میں استعمال کیا جاتا ہے۔ بے ترتیب پن، ابتداء ویکٹر، یا nonce کو کیسے ہینڈل کیا جاتا ہے خصوصیات کو متاثر کرتا ہے جیسے کہ آیا ایک ہی سادہ متن کی بار بار خفیہ کاری ایک ہی یا مختلف سائفر ٹیکسٹ تیار کرتی ہے۔
مثال کے طور پر:
Plaintext:   111-22-3333
Key:         key1


        ↓ AES encryption


Ciphertext:  8f92a7c1...
AES بڑے پیمانے پر حساس ڈیٹا جیسے PII کی حفاظت کے لیے استعمال ہوتا ہے۔ تاہم، خفیہ کاری کا برتاؤ کس طرح ہوتا ہے اس کا انحصار اس بات پر ہے کہ خفیہ کاری کو کس طرح ترتیب دیا جاتا ہے اور استعمال کیا جاتا ہے۔ ایک اہم فرق یہ ہے کہ آیا خفیہ کاری کے دوران بے ترتیب پن کا استعمال کیا جاتا ہے۔
یہ ہماری طرف لے جاتا ہے۔ امکانی خفیہ کاری.
امکانی خفیہ کاری
امکانی خفیہ کاری خفیہ کاری کے دوران بے ترتیب پن کو متعارف کراتی ہے۔
یعنی، چاہے انکرپٹ ہو۔ ایک ہی کلید کے ساتھ ایک ہی سادہ متننتیجے میں آنے والا سائفر ٹیکسٹ ہر بار مختلف ہو سکتا ہے۔
Encrypt("ABC", key1) → qwoeoewowe
Encrypt("ABC", key1) → cXcslslsd
Encrypt("ABC", key1) → fjkdfdfd
ان پٹ ایک جیسا ہے لیکن:
ABC
خفیہ کردہ اقدار مختلف ہیں۔
یہ بے ترتیبی جان بوجھ کر ہے۔ یہ انکرپٹڈ ڈیٹا کے ناظرین کو آسانی سے یہ تعین کرنے سے روکتا ہے کہ آیا دو سائفر ٹیکسٹس ایک ہی بنیادی قدر کی نمائندگی کرتے ہیں۔
مثال کے طور پر:
Record 1 → qwoeoewowe
Record 2 → cXcslslsd
Record 3 → fjkdfdfd
ایک مبصر صرف سائفر ٹیکسٹ کا موازنہ نہیں کر سکتا اور یہ نتیجہ اخذ کر سکتا ہے کہ ریکارڈ ایک ہی سادہ متن پر مشتمل ہے۔
یہ مندرجہ ذیل صورتوں میں احتمالی خفیہ کاری کو ایک مضبوط انتخاب بناتا ہے: رازداری ایک بنیادی ضرورت ہے۔.
میرٹ
-
مساوات پیٹرن کے تجزیہ کے خلاف مضبوط تحفظ فراہم کرتا ہے۔
-
بار بار سادہ متن کی اقدار کو خفیہ کاری کے بعد مختلف دکھاتا ہے۔
-
موزوں ہے جب خفیہ کردہ اقدار کا براہ راست موازنہ کرنے کی ضرورت نہ ہو۔
حد بندی
بے ترتیب پن جو سیکورٹی کو بہتر بناتا ہے تجزیہ کے لیے بھی چیلنجز پیدا کرتا ہے۔
فرض کریں کہ آپ وہ تمام ریکارڈ تلاش کرنا چاہتے ہیں جن میں شامل ہیں:
SSN = 111-22-3333
اگر ایک ہی SSN کو متعدد بار انکرپٹ کیا جاتا ہے، تو درج ذیل ہو سکتا ہے:
111-22-3333 → X8a91...
111-22-3333 → P72k4...
111-22-3333 → M91q2...
اگرچہ بنیادی SSN ایک ہی ہے، لیکن خفیہ کردہ قدر مختلف ہے۔
تو ایک سادہ مساوی سوال یہ ہوگا:
WHERE encrypted_ssn = encrypted_search_value
یہ قابل اعتماد طریقے سے کام نہیں کرتا ہے۔
یہ آپ کے ڈیٹا پلیٹ فارم کے لیے اہم تجارتی بندش پیدا کرتا ہے۔ بے ترتیب پن پیٹرن لیک کے خلاف مضبوط تحفظ فراہم کرتا ہے، لیکن مساوات پر مبنی تلاش کو مزید مشکل بنا دیتا ہے۔
اگر آپ کے تجزیے کے لیے حساس فیلڈز کے لیے عین مطابق مماثلت کی تلاش کی ضرورت ہے، تو ایک مختلف نقطہ نظر کی ضرورت ہے۔ تعیناتی خفیہ کاری.
تعیناتی خفیہ کاری
تعیناتی خفیہ کاری اسے اس طرح ڈیزائن کیا گیا ہے کہ ایک جیسی کلید اور خفیہ کاری کے سیاق و سباق کے ساتھ خفیہ کردہ ایک جیسی سادہ عبارت ایک جیسی سائفر ٹیکسٹ تیار کرتی ہے۔
مثال کے طور پر:
Encrypt("ABC", key)
    → adsfffdfd

Encrypt("ABC", key)
    → adsfffdfd

Encrypt("ABC", key)
    → adsfffdfd
اہم خصوصیات میں شامل ہیں:
Same plaintext
      ↓
Same key + context
      ↓
Same ciphertext
یہ مساوی ملاپ کی اجازت دیتا ہے۔
مثال کے طور پر:
SELECT *
FROM customer_data
WHERE encrypted_ssn = EncryptDeterministically(
    '111-22-3333',
    encryption_key
);
ایپلیکیشن سرچ ویلیو کے لیے ایک جیسی سائفر ٹیکسٹ تیار کر سکتی ہے اور اس کا ذخیرہ شدہ سائفر ٹیکسٹ سے موازنہ کر سکتی ہے۔
سیکورٹی ٹریڈ آف
ڈیٹرمنسٹک انکرپشن دریافت کی اہلیت فراہم کرتی ہے، لیکن دریافت قابل قیمت ہے۔
درج ذیل ڈیٹاسیٹ پر غور کریں:
Ciphertext
-----------
A9F82...
A9F82...
B72AC...
A9F82...
C81DE...
حملہ آور کو شاید معلوم نہ ہو:
A9F82... = 111-22-3333
تاہم، آپ دیکھ سکتے ہیں کہ ایک ہی سادہ متن تین بار ہوتا ہے۔
دوسرے لفظوں میں، ڈیٹرمنسٹک انکرپشن لیک ہو جاتی ہے۔ مساوات پیٹرن.
اگر کسی حملہ آور کے پاس بنیادی ڈیٹا سیٹ کے بارے میں اضافی معلومات ہیں، تو وہ سادہ متن کی قدر کا اندازہ لگانے کے لیے اس پیٹرن کو استعمال کر سکتا ہے۔
یہ خاص طور پر ان فیلڈز کے لیے اہم ہے جن میں ممکنہ قدروں کی ایک چھوٹی تعداد ہے، جیسے:
لہذا، ڈیٹرمنسٹک انکرپشن کو صرف جان بوجھ کر استعمال کیا جانا چاہئے جب مساوات کی تلاش کے تقاضے اضافی لیکس کا جواز پیش کریں۔
بنیادی اور اخذ کردہ چابیاں
محفوظ انکرپشن فن تعمیر کا ایک اور اہم حصہ ہے: کلیدی انتظام.
ایک عام ڈیزائن انتہائی محفوظ شدہ جڑ یا ماسٹر کلید کا استعمال کرتا ہے اور مخصوص مقاصد کے لیے علیحدہ کلیدیں اخذ کرتا ہے۔ ہر جگہ ایک کلید استعمال کرنے کے بجائے۔
ذیل کا خاکہ ہے۔ کلیدی علیحدگی. تمام قسم کے ڈیٹا کے لیے ایک ہی کلید استعمال کرنے کے بجائے، ایک انتہائی محفوظ ماسٹر کلید کلیدی درجہ بندی کی جڑ کے طور پر کام کر سکتی ہے۔ اس کے بعد آپ مختلف ڈیٹا سیٹس، خفیہ کاری کے مقاصد، یا ماحول کے لیے علیحدہ کلیدیں بنا سکتے ہیں۔
مثال کے طور پر، ڈیٹاسیٹ کی ایک مخصوص ڈیٹا ڈومین کے لیے استعمال کی جا سکتی ہے، جب کہ مقصد کے لیے مخصوص کلید صرف SSN خفیہ کاری کے لیے استعمال کی جا سکتی ہے۔ یہ ہر کلید کے دائرہ کار کو محدود کرتا ہے اور اگر ایک کلید سے سمجھوتہ کیا جاتا ہے تو اثر کو کم کرتا ہے۔

کلیدی علیحدگی کا خیال یہ ہے کہ مختلف خفیہ کاری کے مقاصد کو مختلف چابیاں یا خفیہ کاری کے سیاق و سباق کا استعمال کرنا چاہیے۔
تنظیمیں اس کے لیے کلیدیں حاصل کر سکتی ہیں:
Production + PII + SSN encryption
ایک اور استعمال:
Production + PII + Email encryption
قطعی درجہ بندی آپ کی درخواست کی حفاظتی ضروریات پر منحصر ہے۔
HKDF کے ذریعے کلیدی اخذ
خفیہ کاری کی چابیاں حاصل کرنے کے عام معیارات میں شامل ہیں: ایچ کے ڈی ایفیا HMAC پر مبنی کلیدی اخذ فنکشن۔
HKDF (HMAC پر مبنی کلیدی اخذ فنکشن): یہ ایک واحد ماسٹر کلید سے متعدد کیز حاصل کرنے کا معیاری طریقہ ہے۔
نیچے دیا گیا خاکہ دکھاتا ہے کہ کیسے۔ HKDF ایک مشترکہ ماسٹر سیکرٹ سے علیحدہ کلیدیں اخذ کرتا ہے۔. HKDF سیاق و سباق کی معلومات کے ساتھ ان پٹ کے طور پر ایک ماسٹر سیکرٹ لیتا ہے جو مطلوبہ مقصد کی نشاندہی کرتا ہے۔ مثال کے طور پر، سیاق و سباق "SSN encryption" ایک اخذ کردہ کلید تیار کرتے وقت "Email encryption" کچھ اور پیدا کریں۔
چونکہ سیاق و سباق مختلف ہیں، نتیجے میں آنے والی چابیاں خفیہ طور پر الگ ہوجاتی ہیں حالانکہ وہ ایک ہی ماسٹر سیکرٹ سے نکلتی ہیں۔ اسی نقطہ نظر کو دوسرے مقاصد کے لیے استعمال کیا جا سکتا ہے، جیسے کہ ٹوکن جنریشن۔
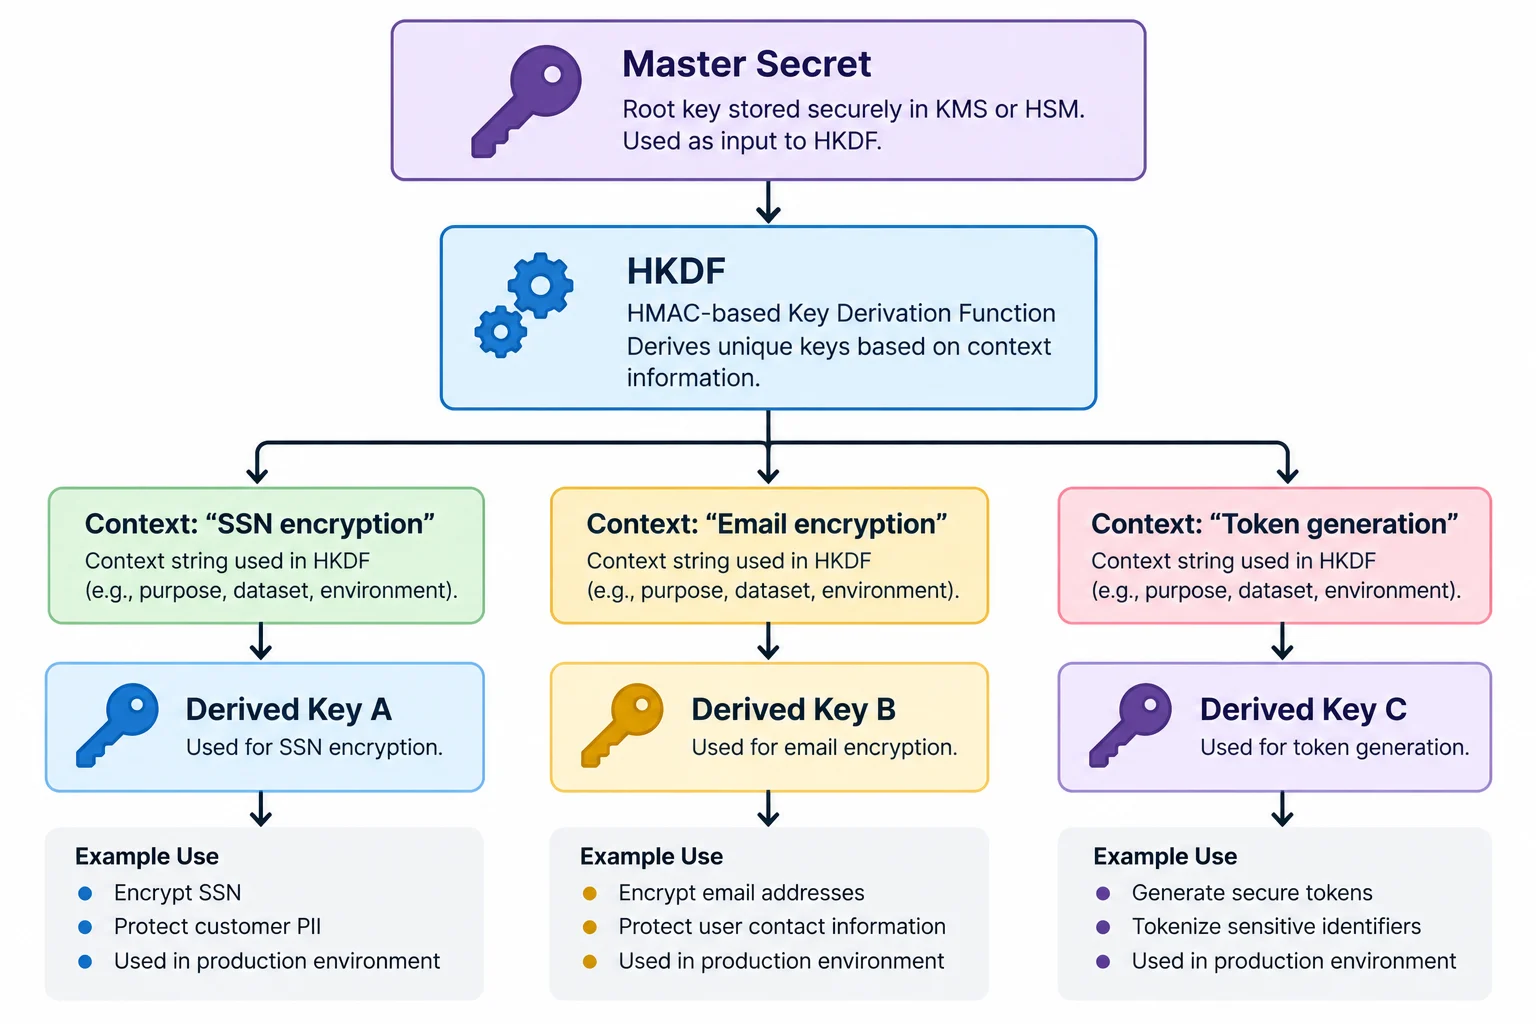
اہم بات یہ ہے کہ آپ کی درخواست کو تمام مقاصد کے لیے مکمل طور پر آزاد ماسٹر سیکرٹ برقرار رکھنے کی ضرورت نہیں ہے۔ اس کے بجائے، آپ ایک محفوظ طریقے سے منظم روٹ پاس ورڈ کو مقصد کے لیے مخصوص کلیدی اخذ کے لیے نقطہ آغاز کے طور پر استعمال کر سکتے ہیں۔
لہذا، سیاق و سباق کلیدی اخذ ڈیزائن کا ایک اہم حصہ ہے۔
مثال کے طور پر:
DerivedKey =
    HKDF(
        master_secret,
        context = "production:ssn"
    )
مختلف سیاق و سباق مختلف اخذ کردہ چابیاں تیار کرتے ہیں۔
DerivedKey =
    HKDF(
        master_secret,
        context = "production:email"
    )
یہ دیتا ہے: کلیدی علیحدگی.
ایک اخذ کردہ کلید کا سمجھوتہ خود بخود آزادانہ طور پر اخذ کردہ کلیدوں کا استعمال کرتے ہوئے محفوظ کردہ ڈیٹا کو بے نقاب نہیں کرے گا۔
تاہم، کلیدی اخذ جادوئی طور پر سمجھوتہ شدہ سائفر ٹیکسٹ کو محفوظ نہیں بناتا ہے۔ اگر ایک اخذ کردہ کلید سے سمجھوتہ کیا جاتا ہے، تو اس مخصوص کلید کے ذریعے محفوظ کردہ کوئی بھی ڈیٹا اب بھی خطرے میں ہو سکتا ہے۔
ماسٹر کلید کہاں ہے؟
روٹ کیز کو ایپلیکیشن سورس کوڈ یا کنفیگریشن فائلوں میں محفوظ نہیں کیا جانا چاہیے۔
اس کے بجائے، تنظیمیں عام طور پر منظم کلیدی مینجمنٹ سسٹم یا ہارڈویئر سیکیورٹی ماڈیولز (HSMs) استعمال کرتی ہیں۔
ہارڈ ویئر سیکورٹی ماڈیول (HSM): ایک فزیکل یا کلاؤڈ بیسڈ ڈیوائس جو ڈیجیٹل کیز کو محفوظ طریقے سے اسٹور کرتی ہے اور انکرپشن کرتی ہے۔
مثالوں میں شامل ہیں:
کلیدی انتظامی نظام کنٹرول شدہ رسائی، آڈیٹنگ، اور گردش کی صلاحیتیں فراہم کرتے ہیں اور شناخت اور رسائی کے انتظام کے نظام کے ساتھ انضمام کی پیشکش کرتے ہیں۔
آپ کی درخواست کو صرف کرپٹوگرافک مواد یا کرپٹوگرافک آپریشنز موصول ہونے چاہئیں جن کی اسے درحقیقت ضرورت ہے۔
مقامی کرپٹو آپریشنز
مقامی انکرپشن ورک فلو میں، ایپلیکیشن اصل ڈیٹا انکرپشن انجام دیتی ہے۔
اس ورک فلو میں: KMS روٹ یا کلیدی خفیہ کاری کیز کی حفاظت کرتا ہے۔ایپلیکیشن مقامی طور پر اصل خفیہ کاری کو انجام دیتی ہے۔ ایپلیکیشن پہلے KMS سے ڈیٹا انکرپشن کلید کی درخواست کرتی ہے۔ KMS ڈیٹا کی کو اس کلید کی ایک محفوظ کاپی کے ساتھ واپس کرتا ہے۔ اس کے بعد ایپلیکیشنز ڈیٹا کی کو ہر انفرادی قدر کے لیے KMS کی درخواست کیے بغیر ڈیٹا کو انکرپٹ کرنے کے لیے استعمال کر سکتی ہیں۔
بڑی ڈیٹا پائپ لائنوں کے لیے، یہ نقطہ نظر بہتر ترازو کرتا ہے کیونکہ یہ ایپلیکیشنز کو مقامی طور پر بڑی مقدار میں ڈیٹا کو خفیہ کرنے کی اجازت دیتا ہے جبکہ KMS کلیدوں کی اعلی سطح پر حفاظت کرتا ہے۔ ڈیٹا کیز کو حساس سمجھا جانا چاہئے اور صرف ضرورت کے مطابق ایپلی کیشن میموری میں رکھنا چاہئے۔

ایپلیکیشن مناسب ڈیٹا انکرپشن کلید یا اخذ کردہ انکرپشن کلید کا استعمال کرتے ہوئے انکرپشن انجام دیتی ہے۔
میرٹ
-
ہائی تھرو پٹ
-
بڑے ڈیٹا سیٹس کے لیے نیٹ ورک کالز کو کم کریں۔
-
بیچ پروسیسنگ اور ڈیٹا پائپ لائنز کے لیے موزوں ہے۔
-
انفرادی خفیہ کاری کی کارروائیوں کے لیے تاخیر کو کم کریں۔
تحفظات
ایپلیکیشن کے ذریعے استعمال ہونے والا خفیہ مواد عارضی طور پر ایپلی کیشن میموری میں رہتا ہے۔
یہ ایپلیکیشن سیکیورٹی کو آپ کی کلیدی تحفظ کی حکمت عملی کا ایک اہم حصہ بناتا ہے۔
ریموٹ کرپٹوگرافک آپریشنز
ریموٹ انکرپشن ورک فلو میں، ایپلیکیشن خود انکرپشن آپریشن کرنے کے بجائے KMS کو ایک انکرپشن کی درخواست بھیجتی ہے۔ KMS محفوظ کلید کا استعمال کرتے ہوئے آپریشن کرتا ہے اور نتیجہ میں آنے والے سائفر ٹیکسٹ کو ایپلی کیشن میں واپس کرتا ہے۔ بنیادی کلیدی مواد KMS کی حدود میں رہتا ہے۔
یہ کرپٹوگرافک آپریشنز کا مرکزی کنٹرول اور آڈیٹنگ فراہم کرتا ہے، لیکن ہر کرپٹوگرافک درخواست نیٹ ورک کے تعامل کا باعث بنتی ہے۔ بڑی ڈیٹا پروسیسنگ کے لیے، تاخیر زیادہ ہو سکتی ہے اور یہ نقطہ نظر بڑی تعداد میں انفرادی اقدار کو خفیہ کرنے کے لیے کم موزوں ہو سکتا ہے۔

درخواست کو بنیادی کلیدی مواد موصول نہیں ہوتا ہے۔ یہ براہ راست کلیدی نمائش کو کم کرتا ہے اور کرپٹوگرافک آپریشنز اور آڈیٹنگ کو مرکزی بناتا ہے۔
میرٹ
-
کلیدی رسائی کی بہتر مرکزیت
-
کلیدیں منظم خفیہ کاری کی حد کے اندر رہ سکتی ہیں۔
-
مرکزی منظوری اور آڈیٹنگ
-
یہ ان کاموں کے لیے مفید ہے جہاں ریموٹ انکرپشن API موزوں ہے۔
سمجھوتہ کی منصوبہ بندی
بڑی ڈیٹا پائپ لائنز کے لیے، ہر فیلڈ یا قطار کے لیے ریموٹ KMS کال کرنا عملی نہیں ہو سکتا۔
ڈیٹرمینسٹک انکرپشن اور HMAC
جب واحد ضرورت ایک برابر میچ ہے، تو ایک اور آپشن قابل غور ہے۔
آئیے فرض کریں کہ تجزیاتی ٹیم کو ذخیرہ شدہ اقدار سے اصل SSN بازیافت کرنے کی ضرورت نہیں ہے۔
انہیں صرف اس طرح جواب دینا ہے:
"کیا اس ریکارڈ میں سرچ ویلیو جیسا SSN ہے؟”
اس صورت میں، ممکن ہے کہ الٹ جانے والی خفیہ کاری ضروری نہ ہو۔
کوئی راستہ نہیں کلیدی کرپٹوگرافک ہیشHMAC کی طرح کچھ کبھی کبھی ایک بہتر ڈیزائن ہو سکتا ہے.
HMAC(secret_key, normalized_SSN)
مثال کے طور پر:
111-22-3333
      │
      ▼
HMAC(secret_key, SSN)
      │
      ▼
X7a91f...
وہی SSN وہی HMAC تیار کرے گا۔
111-22-3333 → X7a91f...
111-22-3333 → X7a91f...
222-33-4444 → P3k21...
یہ مساوی موازنہ کی اجازت دیتا ہے۔
WHERE ssn_hmac = HMAC(secret_key, '111-22-3333')
تاہم، خفیہ کاری کے برعکس، HMAC ناقابل واپسی ہے۔
یہ ایک مفید حفاظتی خاصیت ہو سکتی ہے جب تجزیہ ڈیٹا سیٹ سے اصل اقدار کو بازیافت کرنے کی ضرورت نہ ہو۔
ڈیٹرمنسٹک انکرپشن اور HMAC کے درمیان انتخاب کا انحصار آپ کی ضروریات، تھریٹ ماڈل، کلیدی مینجمنٹ آرکیٹیکچر، اور آیا ریورسیبلٹی کی ضرورت ہے۔
ٹوکنائزیشن
ایک اور عام نقطہ نظر ہے ٹوکنائزیشن.
بچانے کے بجائے:
111-22-3333
سسٹم اسٹورز:
TOKEN-8F72A1
اصل قدر اور ٹوکن کے درمیان نقشہ سازی کو محفوظ ٹوکنائزیشن سروس یا اسٹور کے ذریعے برقرار رکھا جاتا ہے۔
ڈیٹا پائپ لائنز اور تجزیاتی نظام اصل PII کے بجائے ٹوکن کے ساتھ کام کر سکتے ہیں۔
نیچے دیا گیا خاکہ دکھاتا ہے کہ کیسے۔ ٹوکنائزیشن حساس اقدار کو ان سسٹمز سے الگ کرتی ہے جو ڈیٹا استعمال کرتے ہیں۔. اصل SSN سیکیورٹی ٹوکن اسٹور کو بھیجا جاتا ہے، جو اس قدر کی نمائندگی کرنے والا ٹوکن بناتا یا بازیافت کرتا ہے۔ والٹ اصل SSN اور اس کے ٹوکن کے درمیان تعلق کو محفوظ طریقے سے برقرار رکھتا ہے۔
ڈیٹا لیک صرف ٹوکن قبول کرتا ہے، اصل SSN کو نہیں۔ ڈاؤن اسٹریم سسٹمز ٹوکن کو شناخت کنندہ کے طور پر استعمال کر سکتے ہیں تاکہ وہ براہ راست بنیادی PII کو ذخیرہ کیے بغیر ریکارڈز کو ملا سکیں یا اس میں شامل ہوں۔ اگر کسی مجاز نظام کو اصل SSN کی ضرورت ہوتی ہے، تو وہ ٹوکن والٹ کے ساتھ بات چیت کر کے ٹوکن کی تصدیق کر سکتا ہے، مناسب رسائی کنٹرول کے تحت۔

ٹوکنائزیشن خاص طور پر اس وقت مفید ثابت ہو سکتی ہے جب بہت سے ڈاون اسٹریم سسٹمز کو بنیادی حساس قدر تک رسائی کے بغیر شناخت کنندہ کے ساتھ کام کرنے کی ضرورت ہوتی ہے۔
نقطہ نظر کا موازنہ
صحیح انتخاب اس بات پر منحصر ہے کہ آپ کی درخواست کو درحقیقت کیا ضرورت ہے۔
| نقطہ نظر | مساوات کی تلاش | الٹنے والا | مساوی لیک | عام استعمال |
|---|---|---|---|---|
| بے ترتیب خفیہ کاری | کم | سادہ خفیہ کردہ ڈیٹا | ||
| تعیناتی خفیہ کاری | ہاں | مساوی تلاش | ||
| ایچ ایم اے سی | ہاں | بازیابی کے بغیر مساوات کا ملاپ | ||
| ٹوکنائزیشن | عام طور پر ایک محفوظ کے ذریعے | ڈیزائن پر منحصر ہے۔ | سسٹمز کے درمیان مشترکہ شناخت کنندہ |
کوئی عالمی طور پر "بہترین” نقطہ نظر نہیں ہے۔
اہم سوال یہ ہے۔ ڈاون اسٹریم سسٹمز کو حساس ڈیٹا کے ساتھ اصل میں کیا کرنا چاہیے؟
رسائی کنٹرول اہم رہتا ہے۔
خفیہ کاری PII کی حفاظت کا صرف ایک حصہ ہے۔ یہاں تک کہ اگر آپ کا ڈیٹا خفیہ ہے، آپ کو ضرورت ہے:
مثال کے طور پر، تجزیات کے صارفین پورے SSN کالم کو ڈکرپٹ کیے بغیر شناخت کی تلاش کر سکتے ہیں۔
یہ ایک اہم فرق ہے۔ ایک خفیہ کردہ شناخت کنندہ سے استفسار کرنے کی اہلیت کا مطلب یہ نہیں ہے کہ اسے ڈکرپٹ کرنے کی صلاحیت ہے۔
ہم نے ڈیٹا پائپ لائنز سے کیا سیکھا۔
ہماری ڈیٹا پائپ لائن کے اہم چیلنجز صرف یہ نہیں تھے:
"میں اپنے SSN کو کیسے انکرپٹ کروں؟”
زیادہ اہم سوالات یہ ہیں:
"جائز تجزیات کی ضروریات کی حمایت کرتے ہوئے آپ SSNs کی حفاظت کیسے کرتے ہیں؟”
یہ امتیاز فن تعمیر کو بدل دیتا ہے۔
ایک عملی ڈیزائن کو مندرجہ ذیل پر غور کرنا چاہئے:
-
کون سا ڈیٹا حساس ہے؟
-
کس کو اس تک رسائی حاصل کرنی چاہئے؟
-
کیا آپ کو اپنا ڈیٹا واپس حاصل کرنے کے قابل ہونا چاہئے؟
-
کیا آپ کی درخواست میں مساوات کی ضرورت ہے؟
-
کیا آپ کو رینجز یا دیگر سوالات کی اقسام کی ضرورت ہے؟
-
کونسی معلومات کو محفوظ طریقے سے ڈاؤن اسٹریم سسٹمز کے سامنے لایا جا سکتا ہے؟
-
خفیہ کاری کی چابیاں کہاں واقع ہونی چاہئیں؟
-
میں اپنی چابیاں کیسے الگ اور گھما سکتا ہوں؟
-
پائپ لائن مقامی طور پر کتنی کرپٹوگرافک پروسیسنگ کر سکتی ہے؟
-
منظم KMS یا HSM کے اندر کیا ہونے کی ضرورت ہے؟
ان سوالات کا جواب دینا خفیہ کاری کے طریقہ کار کو لائبریری کے ایک سادہ انتخاب کے بجائے تعمیراتی فیصلہ بنا دیتا ہے۔
کلیدی ٹیک ویز
حساس PII پر مشتمل ڈیٹا پائپ لائنز کو ڈیزائن کرتے وقت ذہن میں رکھنے کے لیے چند اہم چیزیں ہیں۔
سب سے پہلے، AES ایک انکرپشن پرائمیٹو ہے۔ انکرپشن موڈ اہم خصوصیات کا تعین کرتا ہے جیسے کہ بے ترتیب رویہ۔
دوسرا، بے ترتیب انکرپشن مساوات کے پیٹرن کے رساو کو روکتا ہے، لیکن براہ راست تعییناتی مساوات کی تلاش کی حمایت نہیں کرتا ہے۔
ڈیٹرمنسٹک انکرپشن برابری کی مماثلت کو قابل بناتا ہے، لیکن بار بار اقدار کے بارے میں معلومات کو لیک کرتا ہے۔ اور ڈیٹرمنسٹک انکرپشن خود بخود رینجز، پریفکسز، یا بے ترتیب تلاشوں کی حمایت نہیں کرتی ہے۔
اس کے بعد، ہم HKDF کو روٹ سیکرٹ سے خفیہ طور پر الگ تھلگ کلید حاصل کرنے کے لیے استعمال کر سکتے ہیں۔ کلیدی علیحدگی ایک خفیہ کاری کے سیاق و سباق سے سمجھوتہ کرنے کے اثرات کو محدود کرتی ہے۔
KMS اور HSM محفوظ کلیدی انتظام اور خفیہ کاری کی حدود فراہم کرتے ہیں۔
اگر صرف شناخت کی مماثلت درکار ہے تو، HMAC ریورس ایبل انکرپشن سے بہتر انتخاب ہو سکتا ہے۔
ٹوکنائزیشن حساس شناخت کنندگان کو ڈاؤن اسٹریم سسٹمز سے الگ کر سکتی ہے۔
اور یہ نہ بھولیں کہ خفیہ کاری کو IAM، آڈیٹنگ، مانیٹرنگ، اور کم از کم استحقاق تک رسائی کے ساتھ جوڑا جانا چاہیے۔
سب سے اہم بات، مقصد صرف حساس ڈیٹا کو خفیہ کرنا نہیں ہے۔ مقصد ایک ایسا نظام ڈیزائن کرنا ہے جو جائز کاروباری کارروائیوں کو محفوظ طریقے سے کرتے ہوئے حساس ڈیٹا کی حفاظت کرے۔
محفوظ، بڑے پیمانے پر ڈیٹا پائپ لائنز بناتے وقت یہ ایک حقیقی چیلنج ہے۔