
ایک VPN آپ کے انٹرنیٹ ٹریفک کو ریموٹ سرور کے ذریعے روٹ کرتا ہے، آپ کا IP پتہ چھپاتا ہے اور آپ کے نیٹ ورک پر جاسوسی کرنے والے کسی کو بھی آپ کی آن لائن سرگرمیوں کو ٹریک کرنے سے روکتا ہے۔ نظریہ میں، اس کا مطلب یہ ہے کہ جب آپ نیٹ ورکس سے جڑتے ہیں اور انٹرنیٹ براؤز کرتے ہیں تو کوئی بھی آپ کی شناخت نہیں کر پائے گا۔ یہاں تک کہ آپ کا ISP بھی ایسا ہی کرتا ہے۔
لیکن حقیقت میں، بہت سی خامیاں ہیں جن کا ہیکرز فائدہ اٹھا سکتے ہیں۔ اس کا احاطہ کچھ عرصہ قبل لائف ہیکر پر کیا گیا تھا۔ براؤزر فنگر پرنٹنگیہ سیکڑوں ڈیٹا پوائنٹس کا استعمال کرتا ہے، جیسے کہ ہارڈ ویئر کی وضاحتیں، آپریٹنگ سسٹم ورژن، ویب براؤزر، اور GPU دستخط، ایک شیڈو پروفائل قائم کرنے کے لیے جو VPN کے فعال ہونے پر بھی آپ کی پیروی کرتا ہے۔ سائبر حملہ آور آپ کے ڈیٹا کو روکنے کا ایک اور طریقہ ہے، اور اس میں آپ کے براؤزر کے اندر کمیونیکیشن لیکس کا فائدہ اٹھانا شامل ہے۔
کروم، فائر فاکس، اور ایج جیسے بڑے براؤزرز میں WebRTC نامی ایک خصوصیت ہے جو آپ کو VPNs کے ذریعہ بنائے گئے انکرپٹڈ ٹرانسمیشن کنٹرول پروٹوکول (TCP) سرنگوں کو نظرانداز کرنے کی اجازت دیتی ہے تاکہ ویڈیو اسٹریمنگ، وائس کالز اور اسکرین شیئرنگ جیسے کاموں کے لیے تیز رفتار کنکشن قائم کی جا سکے۔ یہ پورے ٹرانسمیشن کے دوران آپ کے اصلی IP ایڈریس کو بے نقاب کر دے گا، جس سے حملہ آوروں کو کسی بھی شناختی معلومات کو حاصل کرنے کے لیے کافی وقت ملے گا جو وہ چھپانے کی کوشش کر رہے ہیں۔
خوش قسمتی سے، VPN فراہم کنندگان اضافی حفاظتی خصوصیات کے ساتھ WebRTC لیک کو روکنے میں تیزی سے ماہر ہو رہے ہیں۔ تاہم، ان تحفظات کو اکثر آپ کی VPN ترتیبات میں دستی طور پر ترتیب دینے کی ضرورت ہوتی ہے، یا، اگر آپ کا VPN WebRTC لیک تحفظ فراہم نہیں کرتا ہے، تو براہ راست آپ کے ویب براؤزر میں۔ ہم آپ کو دکھائیں گے کہ اسے مرحلہ وار ترتیب دینے کا طریقہ تاکہ آپ غیر ارادی IP ایڈریس لیک ہونے سے شرمندہ نہ ہوں۔
WebRTC لیک کیسے آپ کے VPN کو نظرانداز کرتا ہے۔
VPN فراہم کنندگان WebRTC لیکس کو ٹھیک کرنے میں تیزی سے ماہر ہو رہے ہیں۔
کریڈٹ: سرف شارک
WebRTC کا مطلب ہے ویب ریئل ٹائم کمیونیکیشن، ایک ایسی ٹیکنالوجی جو براؤزرز کو ہائی بینڈوڈتھ ڈیٹا کی منتقلی کے لیے کسی دوسرے آلے سے جڑنے کے لیے مختصر ترین راستہ تلاش کرنے کی اجازت دیتی ہے۔ ویڈیو اور وائس کالز، لائیو سٹریمنگ، اور اسکرین شیئرنگ کے دوران ڈیٹا کی منتقلی کی رفتار کو بہتر بنانے کے لیے عوامی IP پتوں کا استعمال کرتے ہوئے دیگر آلات کے ساتھ براہ راست P2P کنکشن قائم کریں۔
انٹرنیٹ پر موجود ہر شخص کو شاید کسی وقت WebRTC کنکشن کا سامنا کرنا پڑا ہو۔ مثال کے طور پر، گوگل میٹ کے ذریعے ویڈیو کال کرتے وقت۔ چونکہ اس ٹیکنالوجی کو تیز تر کنکشن قائم کرنے کے لیے عوامی IP ایڈریس کی ضرورت ہوتی ہے، اس لیے یہ VPN کی ڈیفالٹ TCP انکرپشن ٹنل کو نظرانداز کرنے کے لیے User Datagram Protocol (UDP) نامی ایک علیحدہ مواصلاتی پروٹوکول استعمال کرتی ہے۔ یہ رفتار کی حفاظت کو نظر انداز کرتا ہے۔
WebRTC کنیکٹیویٹی زیادہ تر جدید ویب براؤزرز میں بنائی گئی ہے، بشمول Chrome اور دیگر Chromium پر مبنی براؤزرز، Firefox، Edge، Opera، اور یہاں تک کہ Safari۔ مزید برآں، چونکہ یہ بطور ڈیفالٹ فعال ہوتا ہے، VPN ویڈیو کانفرنسنگ یا لائیو سٹریمنگ کے دوران آپ کا IP ایڈریس نہیں چھپائے گا جب تک کہ آپ غیر انکرپٹڈ ڈیٹا کی منتقلی کو روکنے کے لیے اضافی اقدامات نہ کریں۔
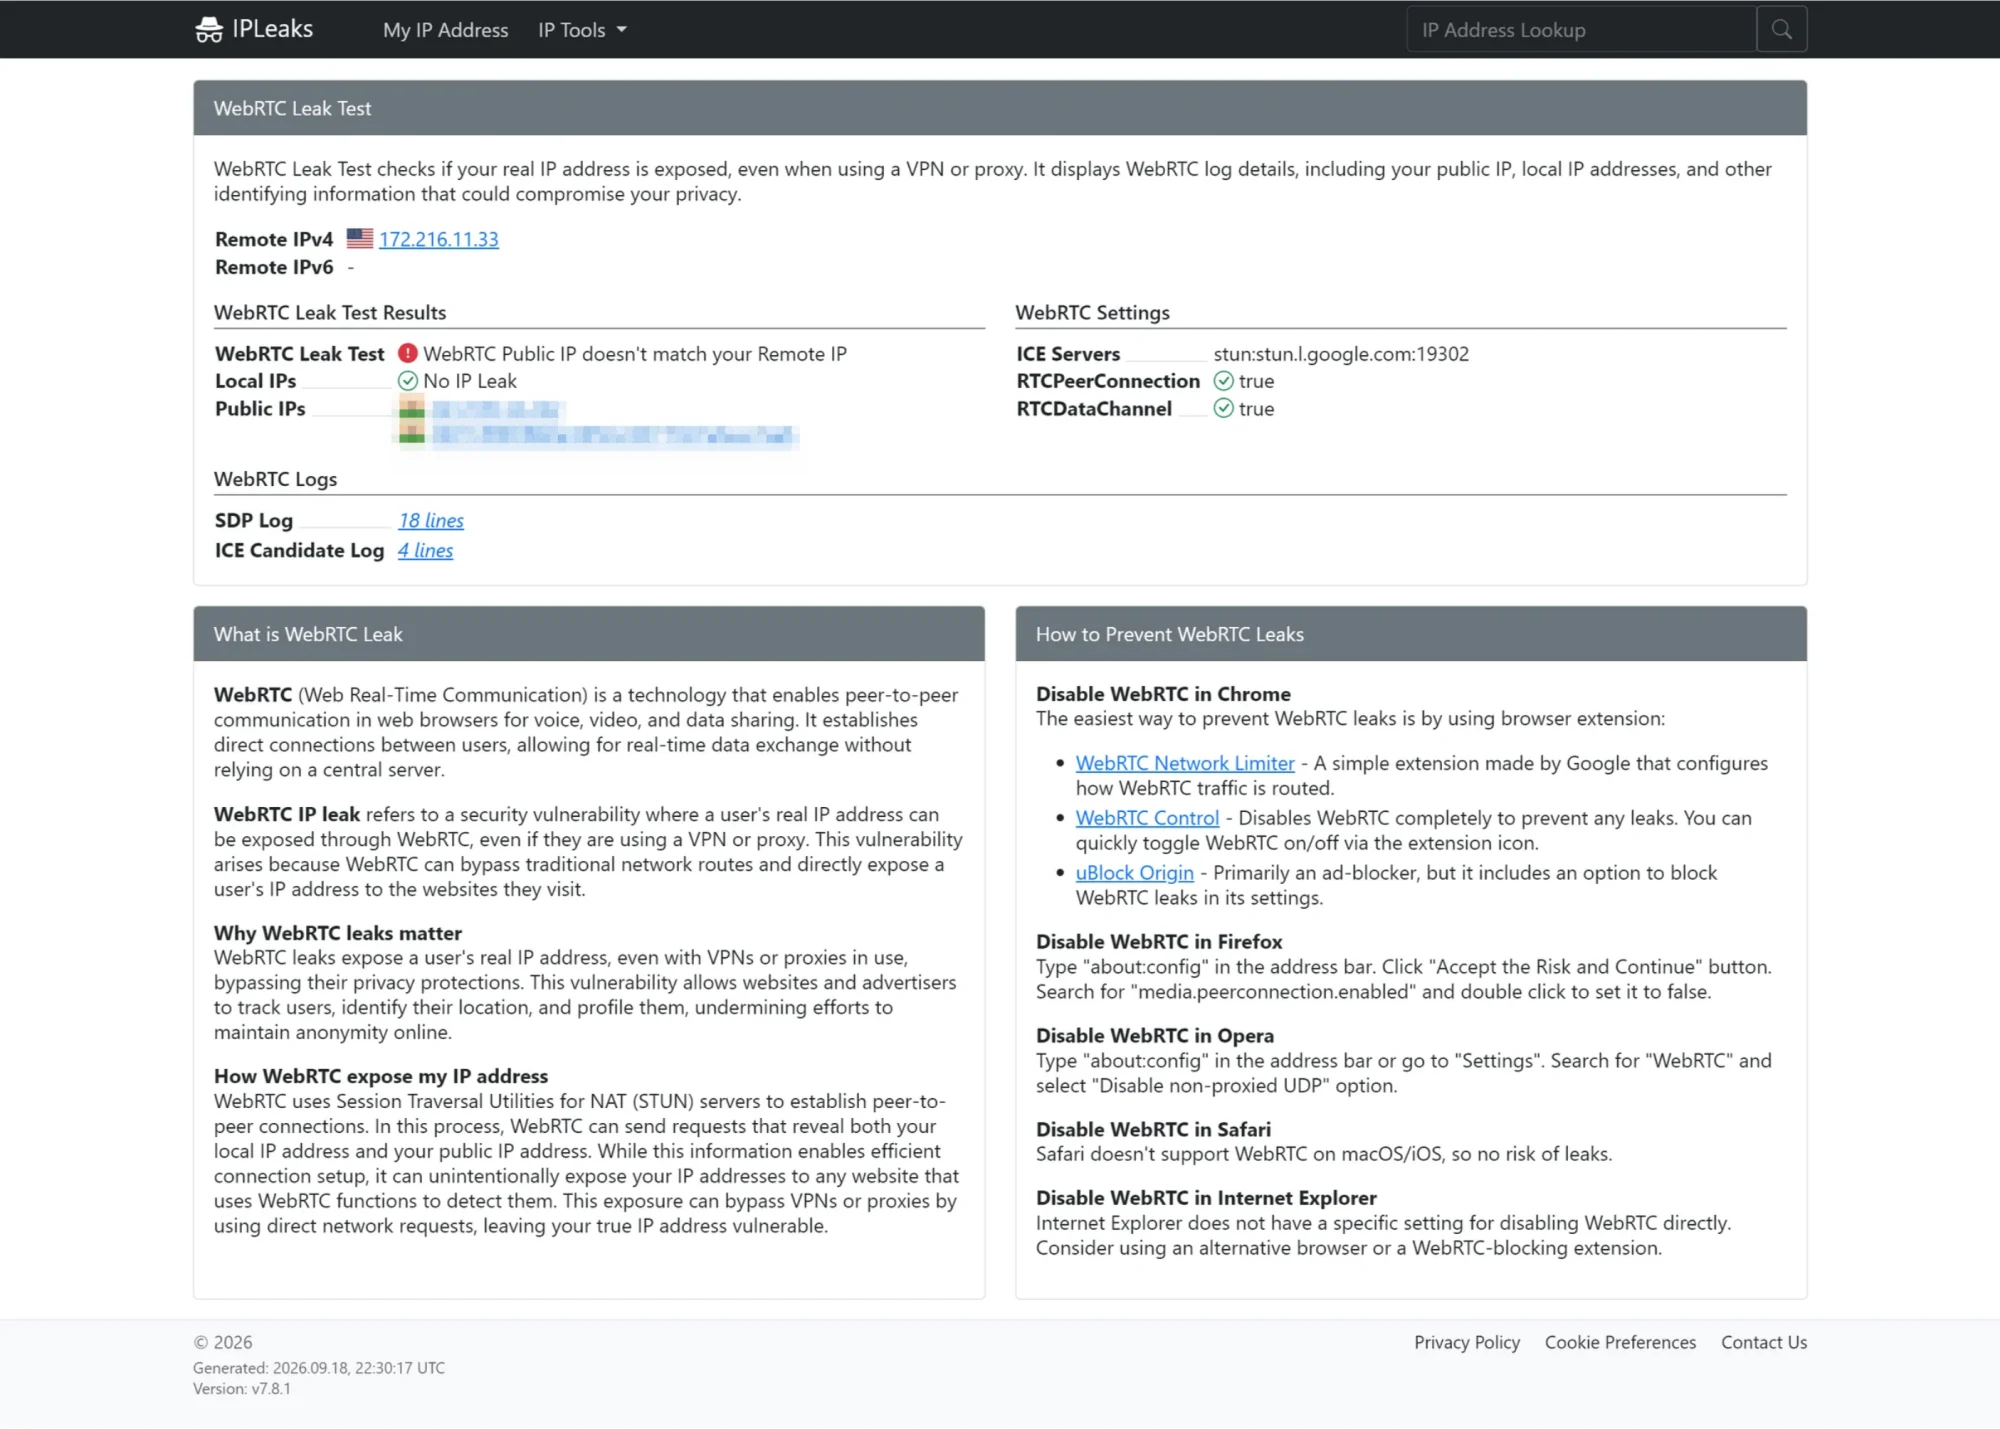
ویب آر ٹی سی کنکشن کے دوران آپ کا ویب براؤزر انکرپٹ ہے یا نہیں اس کی جانچ کرنے کے لیے IPleaks یا BrowserLeaks جیسی ویب سائٹس پر جائیں۔
کریڈٹ: آئی پی لیکس
WebRTC لیکس کی جانچ کیسے کریں۔
جب آپ کا VPN آن ہوتا ہے تو آپ مخصوص آن لائن ٹولز کا استعمال کرتے ہوئے اپنے براؤزر پر سیکیورٹی اسکین چلا کر WebRTC لیکس کی جانچ کر سکتے ہیں۔ اسے کرنے کا طریقہ یہاں ہے:
-
اپنے فراہم کنندہ کی ایپ یا براؤزر ایکسٹینشن کا استعمال کرتے ہوئے اپنے VPN کو فعال کریں۔
-
براہ کرم درج ذیل ویب سائٹس پر جائیں: براؤزر لیک یا آئی پی لیکس لیک کی جانچ کرنے کے لیے آپ کے پسندیدہ براؤزر میں۔
-
ٹیسٹ رپورٹ کے "WebRTC Leak Test” سیکشن میں نتائج چیک کریں۔ "عوامی آئی پی ایڈریس” فیلڈ سے متعلقہ نتائج چیک کریں۔
-
اگر یہ کہتا ہے "کوئی IP لیک نہیں” تو آپ ٹھیک ہیں۔ تاہم، اگر آپ کو کوئی پیغام نظر آتا ہے جیسے "WebRTC IP ریموٹ IP سے میل نہیں کھاتا” یا آپ کو اس سیکشن میں کہیں اپنا اصلی IP پتہ نظر آتا ہے، تو آپ بے نقاب ہو جاتے ہیں۔
IP لیک کو روکنے کے لیے اپنے براؤزر میں WebRTC کو کیسے غیر فعال کریں۔
بہت سے بہترین VPN فراہم کنندگان IP لیک کو روکنے کے لیے نیٹ ورک فائر وال اور کِل سوئچ کا استعمال کرتے ہوئے بلٹ ان WebRTC تحفظ پیش کرتے ہیں۔ تاہم، اگر آپ لیک ٹیسٹ چلاتے ہیں اور آپ کو معلوم ہوتا ہے کہ آپ کا کنکشن بے نقاب ہو گیا ہے، تو سب سے محفوظ آپشن یہ ہے کہ براؤزر کی سطح پر WebRTC کنکشن کو غیر فعال کر دیا جائے (Chrome، Edge، Firefox، Opera، وغیرہ)۔
یہاں ایک تجارت ہے، کیونکہ ویب پر گوگل میٹ اور ڈسکارڈ سمیت بہت سے پلیٹ فارمز کو مناسب طریقے سے کام کرنے کے لیے WebRTC فعالیت کی ضرورت ہوتی ہے۔ اس بات کو ذہن میں رکھتے ہوئے، ہم حساس براؤزنگ سیشنز کے دوران اس خصوصیت کو بند کرنے اور اپنے جاننے والے لوگوں کے ساتھ محفوظ ویڈیو کال کرتے وقت اسے دوبارہ آن کرنے کی تجویز کرتے ہیں۔
تمام براؤزرز WebRTC کو اسی طرح نہیں سنبھالتے ہیں۔ مثال کے طور پر، فائر فاکس آپ کو اس خصوصیت کو مکمل طور پر غیر فعال کرنے دیتا ہے، جب کہ سفاری بہت زیادہ ڈیٹا لیکیج کو روکنے کے لیے خصوصی پابندیاں عائد کرتی ہے، اور کروم تھرڈ پارٹی پلگ ان کے بغیر بلٹ ان ٹوگل پیش نہیں کرتا ہے۔ سب سے مشہور ویب براؤزرز میں WebRTC کو غیر فعال کرنے کا طریقہ یہاں ہے:
اب تک آپ کا کیا خیال ہے؟
Firefox میں WebRTC کو غیر فعال کریں۔
فائر فاکس واحد بڑا براؤزر ہے جو آپ کو بغیر کسی توسیع کے WebRTC کو مکمل طور پر غیر فعال کرنے کی اجازت دیتا ہے۔
-
ایڈریس بار میں about:config ٹائپ کریں اور خطرے کی وارننگ قبول کریں۔
-
media.peerconnection.enabled تلاش کریں۔
-
کسی آئٹم کو درست سے غلط میں تبدیل کرنے کے لیے اس پر ڈبل کلک کریں۔
ذہن میں رکھیں کہ اس سے وہ تمام سائٹیں ٹوٹ جائیں گی جو WebRTC کی فعالیت پر انحصار کرتی ہیں، بشمول Google Meet یا Discord پر ویڈیو کالز۔
کروم میں WebRTC کو غیر فعال کریں۔
Chrome بلٹ ان WebRTC ٹوگل فراہم نہیں کرتا ہے، لہذا آپ کو WebRTC ہینڈلنگ کو کنٹرول کرنے کے لیے خاص طور پر بنائے گئے براؤزر ایکسٹینشن کی ضرورت ہوگی۔ WebRTC کنٹرول ایکسٹینشن کروم ویب اسٹور میں دستیاب ہے۔
-
کروم ویب اسٹور سے معروف WebRTC کنٹرول ایکسٹینشن انسٹال کریں۔
-
WebRTC IP ہینڈلنگ پالیسی کو ‘غیر پراکسیڈ UDP کو غیر فعال کریں’ پر سیٹ کریں۔
-
لیک ٹیسٹ صفحہ کو دوبارہ لوڈ کریں تاکہ یہ یقینی بنایا جا سکے کہ آپ کا اصلی IP پتہ مزید ظاہر نہیں ہوتا ہے۔
منتخب کریں کہ آپ کون سی ایکسٹینشنز انسٹال کرنا چاہتے ہیں۔ ٹولز کے لیے WebRTC کے استعمال کو محدود کرنے کی کوئی معقول وجہ آپ کی براؤزنگ ہسٹری یا آپ کے ہر صفحے کے مواد تک رسائی کی درخواست کرنے کے لیے نہیں ہے۔
کنارے پر WebRTC کو غیر فعال کریں۔
Edge اسی کرومیم انجن پر چلتا ہے جیسا کہ کروم، لہذا یہاں حل ایک جیسا ہے۔ کوئی ڈیفالٹ آف سوئچ نہیں ہے، لیکن آپ Microsoft Edge Add-ons Store یا Chrome Web Store سے براؤزر ایکسٹینشن کا استعمال کرتے ہوئے WebRTC کو غیر فعال کر سکتے ہیں۔
-
ایک WebRTC بلاکنگ ایکسٹینشن انسٹال کریں جو Edge کے ساتھ مطابقت رکھتا ہو۔
-
آپ جس چیز کی حمایت کرتے ہیں اس پر منحصر ہے، اسے غیر پراکسیڈ UDP کو غیر فعال کرنے یا WebRTC کو مکمل طور پر بلاک کرنے کے لیے ترتیب دیں۔
-
اگر آپ کو اپنا IP ایڈریس پوشیدہ رہنے کے دوران WebRTC کو فعال چھوڑنے میں کوئی اعتراض نہیں ہے، تو آپ اپنے براؤزر کے ایڈریس بار میں edge://flags ٹائپ کر سکتے ہیں اور ایکسٹینشن کو انسٹال کیے بغیر "WebRTC کے ذریعے ظاہر کردہ مقامی IP کو گمنام کریں” کو فعال کر سکتے ہیں۔
-
یہ دیکھنے کے لیے کہ آیا لیک کو روک دیا گیا ہے ایک منسلک VPN کے ساتھ دوبارہ ٹیسٹ کریں۔
کیا WebRTC لیکس واقعی پریشان ہونے کے قابل ہیں؟
ایسا لگتا ہے کہ سیکیورٹی کی ایک نئی کمزوری تقریباً ہر روز سرخیوں میں آتی ہے، اس لیے آپ سوچ رہے ہوں گے کہ کیا یہ تمام احتیاطیں مصیبت کے قابل ہیں؟
اگر آپ انگوٹھے کے میرے اصول پر عمل کرنا چاہتے ہیں، تو میں کہوں گا کہ اگر آپ VPN استعمال کرنے کے لیے اپنی پرائیویسی کا کافی خیال رکھتے ہیں، تو آپ کو اپنے براؤزر کے WebRTC کی ہینڈلنگ پر بھی توجہ دینی چاہیے اور، اگر WebRTC کو مکمل طور پر غیر فعال نہیں کیا جاتا ہے، تو کم از کم UDP کنکشنز کے لیے اپنا IP گمنام کریں۔ WebRTC بطور ڈیفالٹ فعال ہوتا ہے یہاں تک کہ جب آپ کا براؤزر انکوگنیٹو موڈ میں ہو اور ایک ہی وقت میں VPN استعمال کر رہا ہو، لہذا اگر آپ اضافی رازداری میں دلچسپی رکھتے ہیں تو اضافی احتیاط برتنے کے قابل ہے۔